
카르다노 창립자, AI 위협 과장 비판… 양자내성 암호화 기술 지연 우려
 CryptoSlate2026년 10월 10일 04:000
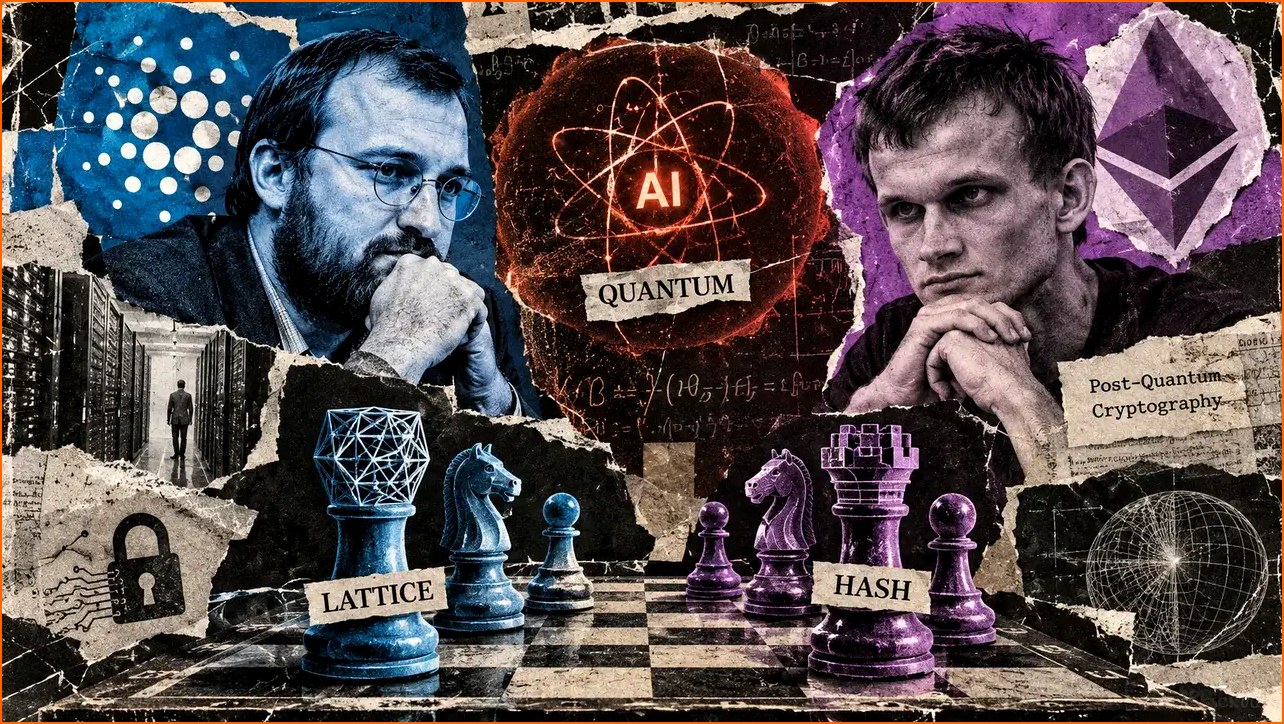
찰스 호스킨슨 카르다노(Cardano) 창립자가 이더리움(Ethereum) 공동 창립자 비탈릭 부테린(Vitalik Buterin)의 인공지능(AI)으로 인한 암호화 기술 위협 경고에 대해 반박하며, 오히려 양자내성 암호화 기술의 도입을 지연시킬 수 있다고 지적했다. 이는 미래 인터넷 보안의 핵심이 될 양자내성 암호 기술을 둘러싼 업계 내 논쟁을 가열시키고 있다.
호스킨슨은 10월 9일 발표한 글에서 부테린이 격자 기반 암호화(lattice-based cryptography)에 대한 회의론을 제기하는 것에 대해 이의를 제기했다. 그는 수십 년간의 보안 연구를 통해 격자 기반 암호화의 알려진 취약점들이 이미 상당 부분 고려되었으며, 이를 토대로 보안이 강화되어 왔다고 주장했다. 오히려 부테린과 같이 검증된 접근 방식을 포기하도록 개발자들을 부추기는 것은, 이미 인터넷 기반 시설 전반에 걸쳐 도입되고 있는 양자 컴퓨터 공격 방어 기술의 확산을 늦추고, 미래의 양자 컴퓨팅 공격에 시스템을 더욱 취약하게 만들 수 있다는 것이다.
부테린은 과거 AI 기반의 수학적 발견이 양자 컴퓨터에 저항하도록 설계된 암호 체계를 약화시킬 수 있다는 경고를 한 바 있다. 그는 이더리움의 장기적인 개발 로드맵이 격자 기반 설계 대신 해시 기반 서명(hash-based signatures)과 증명(proofs) 방식으로 나아가고 있다고 언급했다. 이는 이더리움이 미래의 양자 컴퓨팅 위협에 대비하기 위한 전략적 선택임을 시사한다.
하지만 호스킨슨은 부테린의 이러한 주장을 일축하며, 부테린이 이더리움의 기존 연구 방향에 너무 깊이 관여하고 있어 새로운 접근 방식을 재고하기 어렵다고 비판했다. 그는 “격자(lattices)에 대한 반대 주장은 GNFS(General Number Field Sieve, 일반 수체 체) 이야기와 같다. 즉, ‘구조’에 대한 추측과 허공에서 튀어나온 승수(multiplier)에 기반한 것”이라고 꼬집었다. 여기서 GNFS는 RSA 암호화와 같은 공개키 암호 체계를 공격하는 데 사용되는 대표적인 알고리즘이다.
이번 논쟁의 핵심은 비트코인(Bitcoin)과 이더리움에서 사용되는 타원곡선 서명(elliptic-curve signatures)을 대체할 차세대 양자내성 암호 기술에 대한 것이다. 부테린의 우려는 정수 소인수분해(integer factorization)의 역사에서 기인한다. 과거 GNFS와 같은 수학적 발전은 RSA 암호화를 공격하는 기법을 획기적으로 개선하여, 수십 년이 걸릴 것으로 예상되었던 공격을 훨씬 단축시켰다. 부테린은 AI가 이러한 수학적 진보를 훨씬 짧은 시간 안에 달성하여, 격자 기반 시스템에 대한 예상치 못한 지름길을 발견할 수 있다고 시사했다.
이에 대해 호스킨슨은 GNFS가 산술 관계(arithmetic relationships)와 매끄러운 수(smooth numbers)를 이용하는 기법에서 비롯되었지만, 현재 현대적인 양자내성 표준의 기반이 되는 격자 문제(lattice problems)에 대해 이와 유사한 일반적인 공격 메커니즘은 아직 발견되지 않았다고 반박했다. 그는 40년 이상 축적된 격자 축소(lattice reduction) 및 체 알고리즘(sieving algorithms)의 발전에도 불구하고, 제대로 구성된 시스템을 무력화할 만한 일반적인 돌파구는 등장하지 않았다고 강조했다.
실제로 미국 국립표준기술연구소(NIST)는 2024년에 키 캡슐화(key encapsulation)를 위한 ML-KEM과 디지털 서명을 위한 ML-DSA를 양자내성 암호 표준으로 선정했다. 호스킨슨은 이 표준들의 보안 매개변수가 이미 알려진 공격들을 충분히 고려하여 설정되었다고 밝혔다.
부테린이 제안한, 공개키 암호화를 AI 기반 공격으로부터 보호하기 위해 키 크기를 10배로 늘리는 것과 같은 방식에 대해서도 호스킨슨은 실질적인 해결책이 되지 못한다고 일축했다. 그는 암호화 기술의 발전은 단순히 크기를 늘리는 것 이상의 복잡한 수학적, 기술적 접근을 필요로 하며, 검증된 격자 기반 암호화 기술을 외면하는 것은 오히려 위험을 초래할 수 있다고 주장했다.
이번 논쟁은 암호화폐 업계가 미래의 기술 변화, 특히 AI와 양자 컴퓨팅의 발전에 어떻게 대비해야 하는지에 대한 중요한 질문을 던진다. 호스킨슨은 실질적인 보안 강화 기술의 도입을 촉진하는 것이 중요하며, 과도한 예측이나 불확실성에 기반한 기술 포기는 오히려 장기적인 보안 취약성을 야기할 수 있다고 강조했다. 이는 향후 암호화폐 및 인터넷 전반의 보안 아키텍처 설계에 중요한 시사점을 제공할 것으로 보인다.