
하드웨어 침입 확인된 하드월렛 제조사, 1천억 원대 피해 추정
 CoinTelegraph2026년 10월 11일 18:010
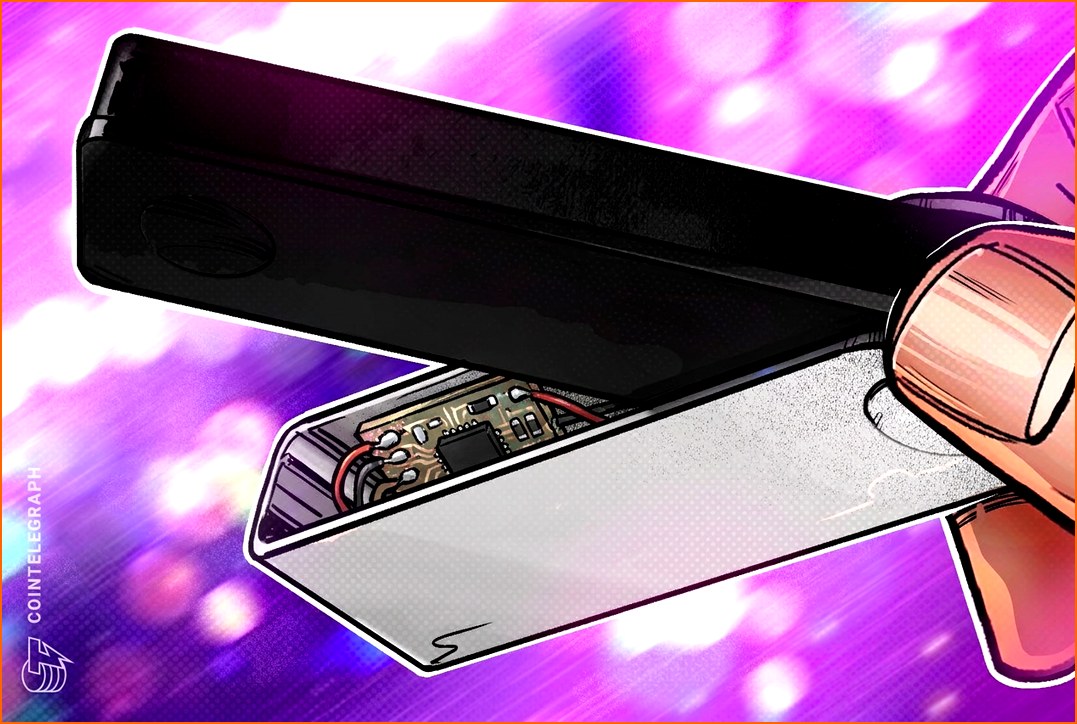
하드월렛 제조사 레저(Ledger)가 동남아시아 지역의 한 리셀러를 통해 판매된 기기에서 발생한 암호화폐 자산 손실 사건과 관련하여, 문제가 된 사용자 기기에서 '비인가 하드웨어 임플란트'가 발견되었음을 확인했다고 밝혔습니다. 이번 사건으로 인한 총 피해액은 비트코인, 이더리움, 트론 등에서 8,600만 달러(약 1,180억 원)를 초과할 수 있다고 조사관 스펙터(Specter)는 추정했습니다.
레저는 26일(현지시간) X(구 트위터) 게시물을 통해 현재 진행 중인 조사의 일환으로 피해 사용자들에게 연락하고 있다고 전했습니다. 레저는 해당 사건에 대한 제보를 환영하며, 제보 프로그램([email protected])을 통해 정보를 제공할 것을 요청했습니다.
이번 사태로 인해 해당 리셀러인 크립토빌리스(CryptoBilis)는 조사 결과가 나올 때까지 모든 하드월렛 재고 판매를 중단한다고 밝혔습니다. 레저는 크립토빌리스와 향후 조치에 대해 긴밀히 소통하고 있다고 덧붙였습니다.
레저는 이 리셀러로부터 기기를 구매한 사용자들에게 아직 기기 설정을 하지 않았다면 진행하지 말 것을 권고했습니다. 만약 이미 레저 기기를 설정한 사용자라면, 새로운 시드(seed)를 생성하여 새로운 레저 서명기(signer)로 자산을 옮기는 것을 고려해야 한다고 강조했습니다.
앞서 코인텔레그래프는 지난 23일, 크립토빌리스가 인도네시아, 말레이시아, 필리핀에서 공인 레저 리셀러로 등록되어 있었다고 보도한 바 있습니다. 하지만 레저는 이번 사건으로 인해 얼마나 많은 고객이 영향을 받았는지, 또는 보고된 손실액의 정확한 규모에 대해서는 아직 공식적으로 확인해주지 않았습니다.
레저 측은 코인텔레그래프와의 인터뷰에서 이번 사건이 단일 리셀러와 해당 시장에 국한된 것으로 보인다고 설명했습니다. 또한, “레저의 인프라, 시스템 및 서비스는 침해되지 않았으며, 조사는 계속 진행 중”이라고 강조하며 자사 시스템의 보안에는 문제가 없음을 재차 밝혔습니다.
한편, 이번 사건으로 인해 암호화폐 하드월렛의 물리적 보안에 대한 우려가 다시금 제기되고 있습니다. 하드월렛은 개인 키를 오프라인에 보관하여 해킹으로부터 자산을 안전하게 보호하는 역할을 하지만, 이번 사례는 하드웨어 자체의 취약점을 이용한 공격 가능성을 시사합니다.
레저와 같은 하드월렛 제조사들은 일반적으로 펌웨어 업데이트 및 보안 강화 조치를 통해 기기 보안을 유지하고 있습니다. 하지만 이번 사건은 공급망 내의 잠재적 위험, 특히 제3자 리셀러를 통한 유통 과정에서 발생할 수 있는 보안 취약점을 드러냈다는 점에서 주목받고 있습니다.
암호화폐 투자자들은 자산 보호를 위해 신뢰할 수 있는 판매처를 통해 기기를 구매하고, 제품 수령 후 초기 설정 과정에서 의심스러운 점은 없는지 꼼꼼히 확인하는 것이 중요합니다. 또한, 하드월렛 제조사의 공식적인 보안 권고 사항을 주기적으로 확인하고, 필요한 경우 자산을 다른 안전한 곳으로 이전하는 등의 조치를 취해야 할 것입니다.
레저 고객 지원팀은 공식 채널(http://support.ledger.com)을 통해 지원 및 문의 사항에 대한 도움을 제공하고 있습니다. 이번 사건의 조사 결과에 따라 향후 하드월렛 시장의 보안 기준 및 유통 방식에도 변화가 있을지 귀추가 주목됩니다.