
하드월렛 '레저' 또 뚫렸다…수가=$9320만 암호화폐 도난 의혹
 CryptoSlate2026년 10월 12일 15:000
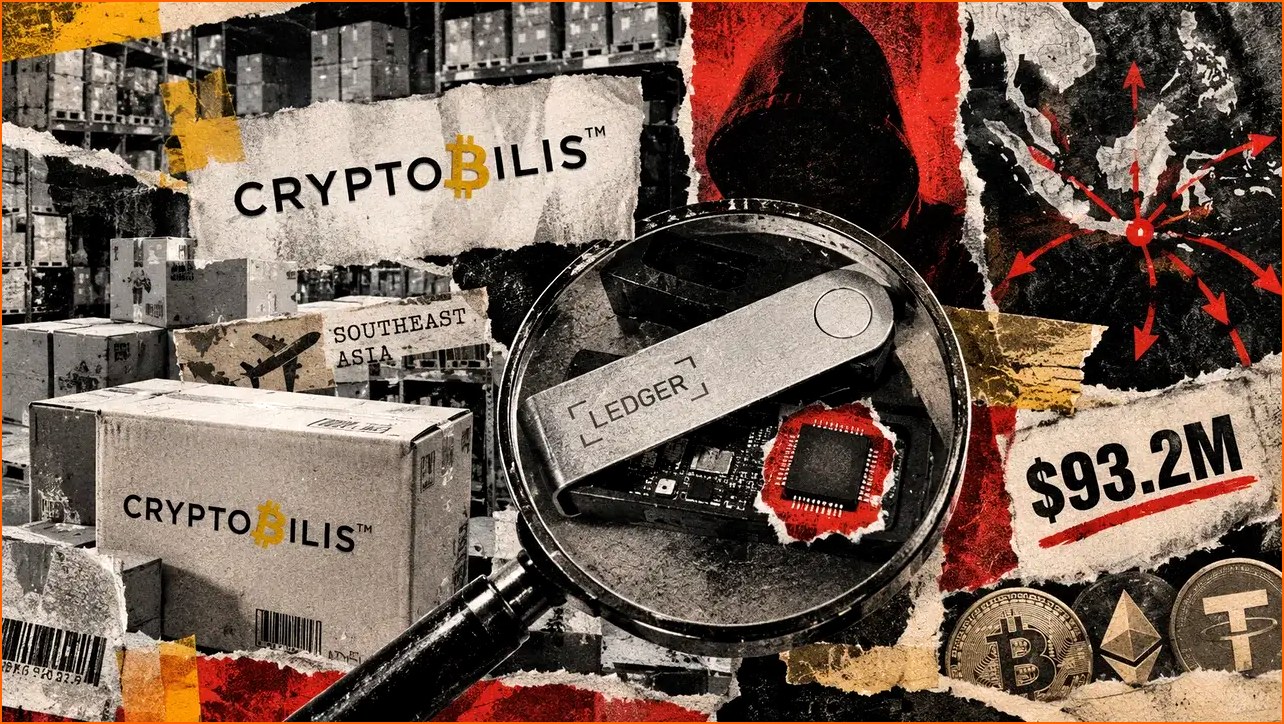
세계적인 하드웨어 지갑 제조사 레저(Ledger)가 자체 기기 내에 숨겨진 악성 하드웨어 임플란트로 인해 심각한 보안 취약점에 노출되었다는 사실을 인정했습니다. 독립적인 조사 결과, 이로 인해 최대 9,320만 달러(약 1,280억 원) 상당의 암호화폐가 탈취되었을 가능성이 제기되고 있습니다. 이번 사태는 사용자들의 암호화폐 자산을 안전하게 보관하기 위해 설계된 하드웨어 지갑의 근본적인 신뢰성에 대한 의문을 불러일으키고 있습니다.
사건의 발단은 레저 기기 판매처인 크립토빌리스(CryptoBilis)에서 하드웨어 지갑을 구매한 고객들이 암호화폐를 도난당했다는 신고가 접수되면서 시작되었습니다. 레저는 10월 10일 발표한 성명을 통해, 조사 대상 기기 중 하나에서 허가받지 않은 하드웨어 임플란트가 발견되었음을 확인했습니다. 현재 이 사건과 관련하여 해당 판매처의 모든 하드웨어 지갑 재고 판매는 잠정 중단된 상태입니다. 레저는 아직 정확히 몇 개의 기기가 변조되었는지, 그리고 보고된 모든 손실이 이 임플란트 때문인지 여부에 대해서는 명확히 밝히지 않고 있습니다. 다행히 레저 측은 자체적인 보안 시스템, 서버 또는 서비스가 침해되었다는 증거는 발견되지 않았다고 강조했습니다.
**안티-레저 전략: 복구 문구를 노린 정교한 공격**
이번 보안 취약점의 핵심은 공격자들이 레저 기기의 '보안 요소(Secure Element)'를 직접적으로 해킹하는 대신, 기기 내부의 신호 감청을 통해 사용자의 복구 문구를 탈취하는 방식을 사용했다는 점입니다. 전직 마운트곡스(Mt. Gox) CEO인 마크 카펠레스(Mark Karpelès)는 티반 랩스(Tibane Labs)를 통해 의심스러운 레저 나노 X(Ledger Nano X) 기기를 분석했습니다. 티반 랩스는 레저 나노 X에 장착된 복구 문구 탈취용 임플란트의 세 가지 세대별 변천사를 문서화했습니다. 이 보고서는 조 그랜드(Joe Grand)의 초기 임플란트 분해 분석과 티반 랩스가 9월에 검토한 두 개의 표본을 종합한 내용입니다.
조사에 따르면, 이러한 임플란트는 지갑의 보안 요소와 디스플레이 사이에 전달되는 전자 신호를 감시하는 방식으로 작동합니다. 초기 설정 과정에서 레저 기기는 24단어 복구 문구를 생성하며, 이 문구를 통해 사용자는 암호화폐 자산에 대한 접근 권한을 복원할 수 있습니다. 이 단어들은 보안 칩 내부에서 생성되지만, 화면에 표시되기 위해서는 기기의 디스플레이 회로를 거쳐야 합니다. 티반 랩스는 변조된 기기에서 추가적인 마이크로컨트롤러를 발견했으며, 이들은 화면 데이터를 읽고 복구 단어를 재구성한 후 SIM 구성 요소가 포함된 셀룰러 모뎀을 통해 전송할 수 있었습니다. 이를 통해 공격자는 물리적인 기기 탈취나 레저의 보안 칩 침해 없이도 원격으로 사용자의 지갑을 복구하는 데 필요한 자격 증명을 획득할 수 있게 되었습니다.
초기 버전의 임플란트는 추가적인 전자 장치를 수용하기 위해 눈에 보이는 배선과 더 작은 교체 배터리를 사용했습니다. 그러나 9월에 검토된 더 발전된 버전은 화면 아래에 숨겨진 맞춤형 회로 기판을 포함하고 있었으며, LTE 모뎀, 안테나, 그리고 식별 표시가 제거된 부품들이 탑재되었습니다. 이 최신 버전은 원래 배터리를 그대로 유지했으며, 케이스가 열린 후에도 정상적으로 보일 수 있었습니다. 이는 육안으로는 물론, 기기 자체의 물리적 개봉으로도 임플란트의 존재를 파악하기 어렵게 만들었습니다.
**레저의 '진품 확인' 기능의 한계**
레저의 보안 문서에 따르면, '진품 확인(Genuine Check)' 기능은 보안 요소의 진위 여부를 검증하도록 설계되었습니다. 하지만 이 기능은 보안 요소 자체가 온전한 상태로 유지된다면, 스파이 임플란트와 같은 허가받지 않은 물리적 변조를 탐지할 수 없다는 한계점을 가지고 있습니다. 즉, 임플란트가 보안 요소에 직접적인 손상을 가하지 않고 부가적인 기능으로 작동할 경우, 레저의 자체 보안 검증 절차로는 이를 걸러내지 못하는 것입니다. 이번 사례는 하드웨어 지갑의 '신뢰할 수 있는 하드웨어'라는 근본적인 가정에 균열을 낸 것으로 평가됩니다.
**피해 규모 및 후속 조치**
비트쿼리(Bitquery)는 이번 사건과 관련하여 6개의 다른 블록체인 상의 315개 지갑에서 총 9,320만 달러에 달하는 암호화폐가 탈취되었을 것으로 추정했습니다. 이 수치는 티반 랩스의 표본과는 별개이며, 물리적인 하드웨어 손상으로 인한 피해는 포함되지 않은 수치입니다. 이는 단순히 소수의 피해자가 아닌, 상당한 규모의 자금이 이미 유출되었음을 시사합니다.
현재까지 레저는 이러한 물리적인 임플란트 공격에 대한 명확한 해결책을 제시하지 못하고 있습니다. 사용자들은 자신의 하드웨어 지갑이 변조되지 않았는지 더욱 철저하게 검증해야 하는 상황에 놓였습니다. 전문가들은 이번 사건이 하드웨어 지갑 시장 전반에 대한 신뢰 하락으로 이어질 수 있으며, 향후 기기 제조사들이 하드웨어 수준의 보안 검증 절차를 강화해야 할 필요성을 보여준다고 지적하고 있습니다. 또한, 사용자는 신뢰할 수 있는 공식 판매처를 통해서만 기기를 구매하고, 초기 설정 시에도 수상한 점이 없는지 꼼꼼히 확인하는 습관이 필요합니다. 레저 기기를 사용하는 많은 암호화폐 투자자들은 이번 사태로 인해 불안감을 느끼고 있으며, 회사 측의 명확하고 신속한 대응을 촉구하고 있습니다.