
NGRAVE 지갑 해킹, 265만 달러 탈취…개인 키 유출 없이 자산 이동 '충격'
 CryptoSlate2026년 10월 20일 23:006
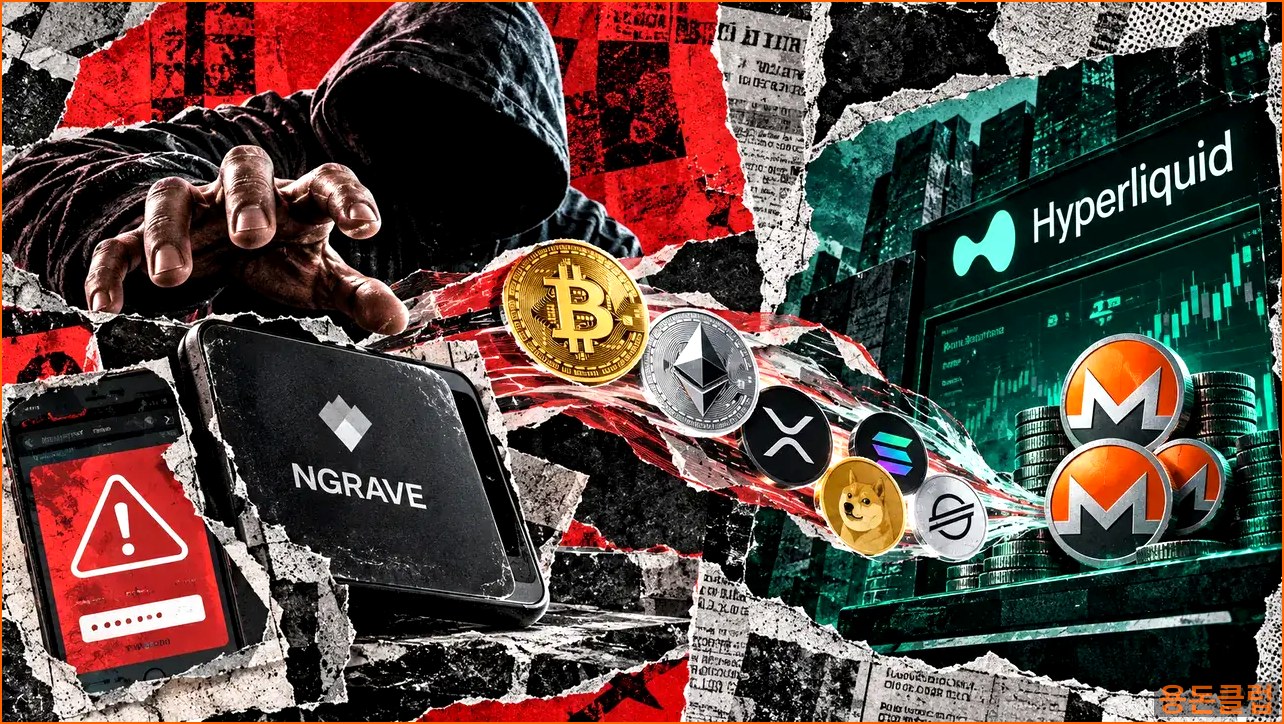
암호화폐 하드웨어 지갑 제조사 NGRAVE의 사용자 데이터가 해킹 공격으로 인해 약 265만 달러 규모의 가상자산을 도난당하는 사건이 발생했습니다. 특히 이번 공격은 사용자의 개인 키가 오프라인 상태를 유지하는 하드웨어 지갑 자체의 보안 취약점을 직접적으로 건드리지 않고, 지갑의 연동 앱(Companion App) 푸시 알림 기능을 악용한 것으로 드러나 업계에 큰 충격을 주고 있습니다.
블록체인 분석업체 비트쿼리(Bitquery)에 따르면, 지난 10월 17일에 발생한 이번 공격으로 인해 총 84개의 암호화폐 지갑에서 약 265만 달러 상당의 피해가 발생한 것으로 추정됩니다. 피해는 비트코인(BTC), 리플(XRP), 이더리움(ETH), 솔라나(SOL), 도지코인(DOGE), 스텔라(XLM) 등 다양한 암호화폐에서 발생했으며, 약 6시간에 걸쳐 진행되었습니다.
이 중 가장 큰 피해를 입은 것은 비트코인으로, 21개의 지갑에서 약 176만 달러가 탈취된 것으로 파악되었습니다. 탈취된 비트코인의 상당 부분은 12번의 체인플립(Chainflip) 스왑을 통해 이동했으며, 이더리움과 솔라나에서 탈취된 자금은 브릿지(Bridge)를 거쳐 최종적으로 39개의 하이퍼리퀴드(Hyperliquid) 계정으로 모였습니다.
하이퍼리퀴드 계정으로 집계된 자금은 약 216만 달러 상당의 XMR1 토큰을 구매하는 데 사용되었습니다. XMR1 토큰은 프라이버시 코인으로 잘 알려진 모네로(Monero)의 가격을 추적하는 암호화폐입니다. 비트쿼리의 10월 19일 최신 집계 시점까지 해당 토큰은 판매되거나 인출되지 않은 상태로 남아 있었으며, 그 가치는 약 212만 달러로 추정되었습니다. 이는 상당 부분의 탈취 자금이 추적 가능한 계정에 집중되어 있음을 시사합니다.
수사 과정에서 피해자는 거래 패턴과 보고된 손실을 통해 식별되었습니다. 다만, 84개의 지갑 중 일부는 다른 피싱 공격에도 노출되었을 가능성도 배제할 수 없습니다.
NGRAVE 측은 10월 19일 발표한 사고 보고서를 통해, 공격자들이 LIQUID 앱의 푸시 알림을 전달하는 제3자 서비스에 대한 접근 권한을 탈취했다고 확인했습니다. 공격자들은 사용자들에게 '당신의 암호화폐 포트폴리오가 모스크바의 픽셀 9 기기와 동기화되었다'는 허위 메시지를 보낸 것으로 알려졌습니다. 이후 피해자들은 해당 메시지에 포함된 링크를 통해 접속한 웹사이트에서 복구 문구(Recovery Phrase) 또는 NGRAVE 퍼펙트 키(Perfect Key)를 입력하도록 유도받았습니다.
이러한 인증 정보를 획득한 공격자들은 ZERO 하드웨어 장치에 직접 접근하지 않고도 영향을 받은 지갑을 재현하고 자산을 이체할 수 있었습니다. NGRAVE는 자사의 ZERO 하드웨어 지갑이 개인 키를 오프라인으로 안전하게 보관한다는 점을 강조하며, 이번 공격이 하드웨어 지갑 자체의 보안을 우회한 새로운 형태의 위협임을 시사했습니다.
**연이은 하드웨어 지갑 보안 위협, 사용자 불안감 증폭**
이번 NGRAVE 사건은 최근 몇 주간 하드웨어 지갑 제조사들을 겨냥한 보안 위협이 연이어 발생하고 있음을 보여줍니다. 불과 며칠 전인 10월 16일에도 SecuX 사용자들을 대상으로 유사한 피싱 캠페인이 발생한 바 있으며, 이는 공격자들이 신뢰할 수 있는 통신 채널을 악용하여 하드웨어 지갑 고객들을 표적으로 삼고 있음을 시사합니다.
크라켄(Kraken)의 최고 보안 책임자인 닉 페르코(Nick Percoco)는 두 사건 간의 유사점을 지적하며, NGRAVE가 단 이틀 만에 애플리케이션 알림을 통해 복구 문구를 탈취당한 두 번째 지갑 제조업체가 되었다고 언급했습니다. 이러한 반복적인 공격은 점점 더 정교해지는 위협에 직면해 있는 하드웨어 지갑 제조사들에게 어려운 한 해를 안겨주고 있습니다.
앞서 7월에는 펌웨어 취약점을 이용한 공격 사례도 보고된 바 있으며, 이는 하드웨어 지갑의 물리적 보안과 소프트웨어 보안 모두에 대한 지속적인 점검과 개선의 필요성을 강조합니다. 하드웨어 지갑은 콜드 스토리지(Cold Storage)의 일종으로, 개인 키를 인터넷에서 분리하여 안전하게 보관함으로써 해킹 위험을 최소화하는 것이 주된 장점입니다. 그러나 이번 NGRAVE 사건은 이러한 하드웨어 지갑의 근본적인 보안 모델이 소프트웨어적 요인, 특히 사용자와의 소통 채널을 통한 사회 공학적 공격에 취약할 수 있음을 보여주었습니다.
투자자들은 자신의 암호화폐 자산을 보호하기 위해 하드웨어 지갑 사용 시에도 각별한 주의를 기울여야 합니다. 의심스러운 알림이나 링크는 즉시 무시하고, 복구 문구나 개인 키를 요구하는 어떠한 요청에도 응해서는 안 됩니다. 또한, 각 지갑 제조사의 공식 채널을 통해 보안 관련 공지사항을 주기적으로 확인하는 것이 중요합니다. NGRAVE와 같은 회사들은 이번 사건을 계기로 사용자들에게 더 강화된 보안 조치와 경각심을 고취시키는 데 주력할 것으로 예상됩니다.
이번 사건으로 인해 암호화폐 시장 전반의 보안에 대한 우려가 다시 한번 커지고 있으며, 투자자들은 자산 보호를 위한 다층적인 보안 전략을 수립하는 것이 필수적입니다. 특히, 새로운 기술이 도입될수록 잠재적인 공격 벡터 또한 다양해지므로, 지속적인 보안 업계의 노력과 사용자들의 적극적인 참여가 병행되어야 할 것입니다.