
비트코인 라이트닝 네트워크, 결제 오류 악용한 공격에 보안 강화
 CryptoSlate2026년 10월 28일 04:001
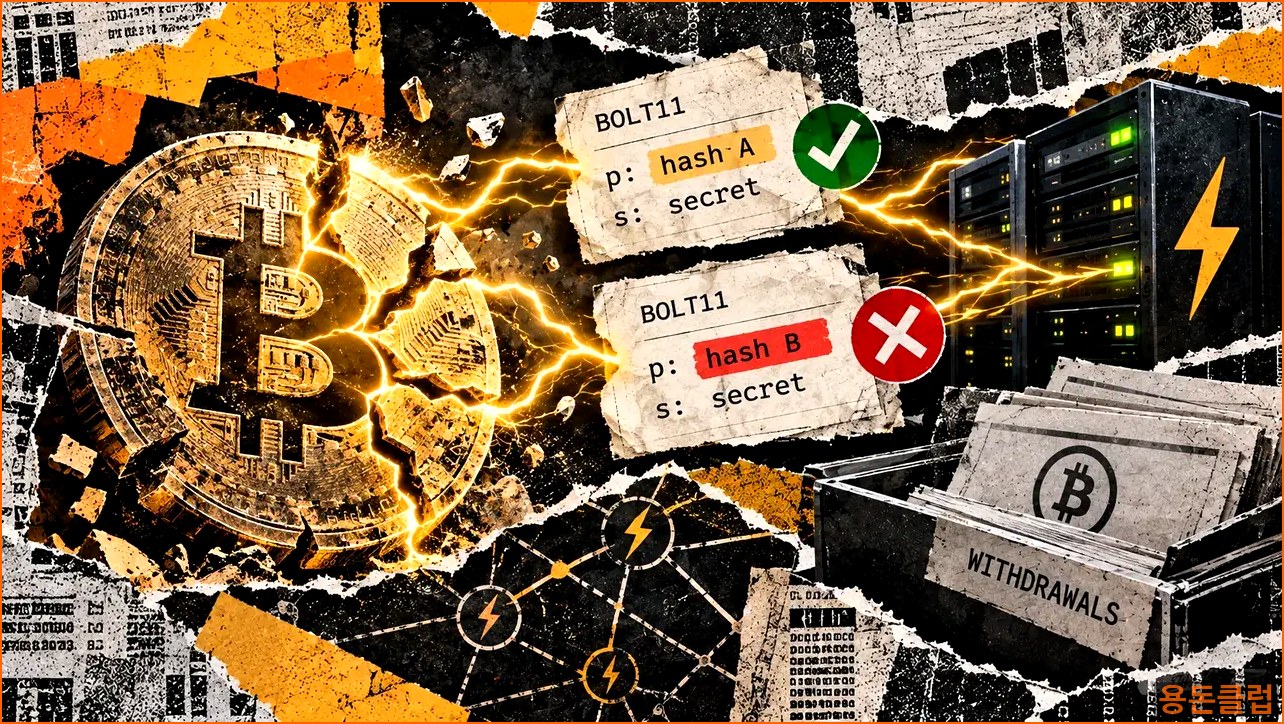
비트코인 라이트닝 네트워크의 송장(invoice) 표준인 BOLT11이 최근 발생한 보안 공격 사례를 계기로 더욱 강화된 규칙을 적용하게 되었습니다. 지난 10월 19일, 라이트닝 개발자들은 송장에 포함되는 결제 해시(payment hash)와 결제 비밀(payment secret) 필드가 정확히 하나씩만 포함되어야 하며, 이외의 필드는 거부하도록 표준을 업데이트했습니다. 이는 개발자 한 명이 보고한 공격 방식에서 비롯된 것으로, 이 공격은 완료된 비트코인 출금이 마치 미지급된 것처럼 보이게 하여 이중 지급을 유도하는 수법을 사용했습니다.
이번 변경의 핵심은 동일한 서명된 결제 요청을 읽는 소프트웨어 구성 요소 간의 해석 충돌을 방지하는 데 있습니다. 결제 해시는 특정 결제를 추적하는 데 사용되는 고유 식별자입니다. 비트코인 Optech은 10월 23일 이 규칙 변경 사항을 강조하며, 이로 인해 라이트닝 네트워크의 보안성이 한층 강화될 것으로 전망했습니다.
개발자 Roasbeef는 지난 9월 10일 제출한 제안서에서, 텔레그램 기반의 P2P 봇이 송장에 포함된 여러 결제 해시 필드 중 서로 다른 것을 해석하는 라이브러리를 이용하는 공격에 노출되었다고 보고했습니다. 일부 라이브러리는 첫 번째 결제 해시 필드를, 다른 라이브러리는 마지막 결제 해시 필드를 인식하는 방식의 차이가 있었습니다. 이로 인해 서비스 제공업체는 하나의 해시로 출금을 추적하는 반면, 해당 노드는 다른 해시를 사용하여 결제를 실행할 수 있습니다. 결국 서비스 제공업체는 완료된 출금을 미지급으로 오해하여 추가 지급을 발생시키는 취약점이 존재했습니다. 이러한 문제는 결제 실행과 서비스 제공업체의 회계 처리 간의 연관성에서 발생하는 것으로 분석됩니다.
현재 BOLT11 명세는 정확히 하나의 결제 해시 필드(p로 표시)와 하나의 결제 비밀 필드(s로 표시)를 요구하고 있습니다. 필드가 누락되거나 두 번째 발생 시에는 결제가 실패해야 합니다. 이 새로운 규칙은 이러한 모든 종류의 모호성을 다루며, 보고된 출금 공격은 주로 결제 해시의 충돌과 관련이 있었습니다. 제안된 규칙은 필드 발생 횟수를 세어야 함을 명확히 하고 있으며, 동일한 값을 단일 값으로 축소하는 방식은 규칙에 따라 거부해야 하는 송장을 놓칠 수 있음을 지적합니다. 따라서, 송장이 규칙에 따라 거부되어야 함에도 불구하고 이를 간과할 수 있는 가능성을 차단합니다.
구현 시점 또한 중요한 요소로 작용합니다. 라이트닝 노드 소프트웨어인 lnd는 규격 변경 이전에 이미 9월 23일에 중복 해시 거부 기능을 통합했습니다. 이 기능은 v0.20.5-beta 및 v0.21.4-beta 릴리스에서 결제 해시 수정 사항으로 포함되어 있습니다. 보다 광범위한 결제 비밀 검사는 10월 27일 기준으로 여전히 열려 있는 별도의 lnd 제안을 통해 다루어지고 있습니다. 이 제안은 결제 비밀 및 기타 디코더 검사를 강화하여, 두 번째 s 필드를 거부하는 것을 포함합니다. 또한, 일부 디코더에 의해 수락된 송장이 결제 처리 과정 후반부에서 이미 검사를 받고 있음을 설명하며, 디코딩 성공만으로는 결제가 실제로 진행될 것이라고 단정할 수 없다는 점을 강조합니다.
결론적으로, 이번 업데이트는 라이트닝 네트워크 사용자들에게 두 가지 중요한 점을 시사합니다. 첫째, 모호한 송장을 거부해야 합니다. 둘째, 출금 회계 처리가 노드와 동일한 결제 해시를 따르도록 보장해야 합니다. 이러한 조치들은 잠재적인 악용 사례를 방지하고, 라이트닝 네트워크에서의 비트코인 거래 안전성을 더욱 확고히 할 것으로 기대됩니다. 라이트닝 네트워크는 비트코인의 확장성 문제를 해결하고 더 빠르고 저렴한 거래를 가능하게 하는 핵심 기술로, 이러한 보안 강화는 네트워크의 신뢰도를 높이는 데 필수적입니다.