
이더리움 노드 SW, 인증서 위변조 위험…'보안 점검' 필수
 CryptoSlate2026년 10월 29일 00:401
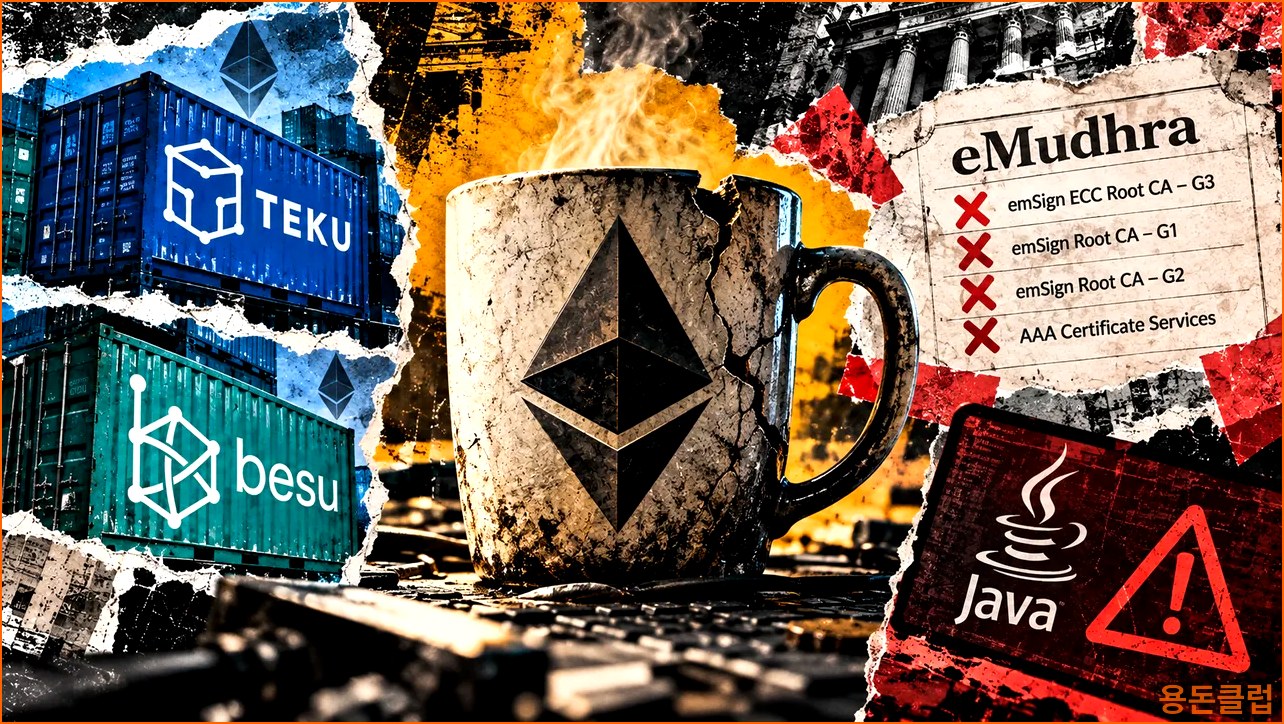
이더리움 네트워크를 구동하는 핵심 소프트웨어인 테쿠(Teku)와 베수(Besu)가 최근 발생한 인증 기관(CA)의 보안 사고로 인해 긴급 보안 업데이트를 단행했습니다. 이번 업데이트는 이더리움 노드 운영자들이 잠재적인 보안 위협에 대비하고 네트워크 안정성을 유지하는 데 필수적입니다.
**eMudra 인증 기관 보안 사고의 여파**
이번 사태의 발단은 인도 인증 기관인 eMudra에서 발생한 인증서 관리상의 오류였습니다. eMudra는 자체적으로 발행한 여러 인증서의 개인 키를 안전하게 관리하지 못했으며, 이로 인해 일부 인증서가 무단으로 사용될 가능성이 제기되었습니다. 이 사건은 특히 HTTPS 통신 보안에 직접적인 영향을 미칠 수 있어, 이를 기반으로 하는 다양한 서비스에서 주의가 요구되었습니다.
eMudra의 보안 사고는 2023년 10월 17일 보고되었으며, 이후 eMudra는 문제가 된 중간 인증 기관(Intermediate Certificate Authorities)을 모두 폐기(revoke) 조치했습니다. 하지만, Java 런타임 환경의 기본 설정은 인증서 폐기 여부를 자동으로 확인하지 않는 경우가 많아, 이미 영향을 받은 시스템은 별도의 조치가 필요하게 되었습니다.
**테쿠(Teku)와 베수(Besu)의 대응 및 업데이트 내용**
이더리움 클라이언트 소프트웨어 개발팀은 eMudra 사고의 잠재적 영향을 인지하고, 즉각적으로 보안 패치가 적용된 새 버전을 배포했습니다. 테쿠(Teku)는 26.10.3 버전(10월 27일 출시), 베수(Besu)는 26.10.2 버전(10월 26일 출시)에서 해당 보안 취약점을 해결했습니다.
주요 업데이트 내용은 도커(Docker) 이미지에서 네 개의 인증서 루트(emSign ECC Root CA – G3, emSign Root CA – G1, emSign Root CA – G2, AAA Certificate Services)에 대한 신뢰를 제거하는 것입니다. 이는 해당 인증서들이 eMudra의 보안 사고와 관련된 것으로 파악되었기 때문입니다.
**사용자별 영향 및 조치 사항**
이번 보안 업데이트의 영향은 사용자가 소프트웨어를 설치하고 운영하는 방식에 따라 다릅니다.
* **도커 이미지 사용자:** 테쿠 및 베수의 도커 이미지를 사용하는 운영자는 최신 버전으로 업데이트하면 됩니다. 업데이트된 이미지에는 이미 보안 조치가 적용되어 있어 별도의 추가 조치가 필요하지 않습니다. 테쿠 팀의 보안 공지에 따르면, HTTPS URL이 없는 기본 메인넷 노드의 경우 이번 인증서 이슈의 영향을 받지 않는 것으로 보고되었습니다. 또한, 테쿠는 현재까지 악용 사례가 보고되지 않았다고 밝혔습니다.
* **이진(Binary) 설치 사용자:** 테쿠나 베수를 도커가 아닌 일반적인 이진 파일 형태로 직접 설치하여 사용하는 경우, 상황이 조금 더 복잡합니다. 이 경우, 소프트웨어 자체뿐만 아니라 시스템에 설치된 Java 런타임 환경에 대한 점검 및 조치가 필요합니다. Java 런타임이 여전히 영향을 받은 인증서를 신뢰하고 있다면, 해당 런타임을 별도로 업데이트하거나 수정해야 합니다. 이는 클라이언트 소프트웨어를 업데이트하는 것과는 별개로 진행되어야 하는 작업입니다.
**잠재적 위험 및 공격 시나리오**
만약 보안 조치가 제대로 이루어지지 않은 환경에서 공격자가 중간에서 HTTPS 연결을 가로챈다면, 해당 서비스의 엔드포인트를 사칭할 수 있습니다. 이는 다음과 같은 심각한 결과를 초래할 수 있습니다:
* **원격 서명자(Remote Signer) 사칭:** 공격자가 노출된 외부 서명자를 사칭할 경우, 검증자(validator)의 출금을 승인하는 서명을 탈취할 수 있습니다. 이는 자금 유출로 이어질 수 있습니다. 다만, 테쿠의 경우 서명자에 상호 TLS 클라이언트 인증(mutual TLS client authentication)이 적용되어 있어, 이 경우 서비스 거부(Denial of Service) 공격으로 피해가 제한될 수 있습니다.
* **비콘 노드(Beacon Node) 사칭:** 공격자가 원격 비콘 노드를 사칭하면, 블록 제안 수수료를 가로채거나 검증자 임무 수행 실패를 유발할 수 있습니다. 이는 이더리움 네트워크의 합의 과정에 혼란을 야기할 수 있습니다.
* **상태 데이터 다운로드 위협:** 테쿠 클라이언트를 빈 데이터베이스로 처음 실행할 때 시작 상태(starting state)를 HTTPS를 통해 다운로드하는 경우, 공격자가 이 과정에서 악의적인 데이터를 주입할 수 있습니다. 이는 Sepolia, Hoodi, Ephemery 테스트넷 등에서 발생할 수 있습니다.
**추가 고려 사항**
테쿠 클라이언트의 HTTPS 종속성은 원격 서명자, 비콘 노드, 실행 클라이언트, 빌더 또는 릴레이, 그리고 제안자 구성, 시작 데이터, 메트릭스 서비스 등 다양합니다. 따라서 운영자는 자신의 환경이 어떤 구성 요소를 사용하고 있는지 면밀히 파악하고, 필요한 보안 조치를 철저히 이행해야 합니다.
한편, 테쿠의 피어 투 피어(P2P) 네트워킹, 예를 들어 libp2p 및 discv5와 같은 프로토콜은 인증 기관을 사용하지 않으므로 이번 인증서 이슈의 영향을 받지 않는다고 합니다. 이는 P2P 통신 자체의 보안에는 문제가 없음을 의미합니다.
**결론**
이번 eMudra 인증 기관 보안 사고는 이더리움 노드 운영자들에게 시스템 보안 점검의 중요성을 다시 한번 일깨워주는 계기가 되었습니다. 테쿠와 베수의 최신 버전 업데이트는 중요한 보안 조치이지만, 특히 이진 설치 사용자들은 자신들의 Java 런타임 환경까지 면밀히 점검하고 필요한 경우 추가적인 보안 조치를 취해야 합니다. 이더리움 네트워크의 탈중앙성과 보안성은 개별 노드 운영자들의 책임감 있는 관리에 달려있으므로, 모든 운영자는 최신 보안 정보를 주시하고 신속하게 대응해야 할 것입니다.