
이더리움, 양자컴퓨터 시대 대비… 2029년까지 금융기관 '강제 전환'
 CryptoSlate2026년 8월 14일 20:401
이더리움 네트워크가 양자컴퓨터 시대에 대비한 기술 전환 로드맵을 제시하며, 오는 2029년까지 금융 기관들의 대대적인 시스템 재설계 및 전환을 요구하고 나섰다. 이는 실제 양자컴퓨터가 현존하는 암호화 체계를 무력화시키기 훨씬 이전부터 금융 기관들이 대비해야 하는 현실적인 과제를 안겨주고 있다는 분석이다.
이더리움 포스트-퀀텀(Post-Quantum) 팀은 레이어 1 업그레이드를 2029년까지 완료하는 것을 목표로 하고 있으며, 초기 단계에서는 검증인 키 등록(validator-key registry) 시스템을 도입하고 점진적으로 현재 사용되는 BLS(Boneh–Lynn–Shacham) 서명 방식을 해시 기반 서명(hash-based signatures)으로 대체해 나갈 계획이다. 이 과정에서 주목해야 할 점은 바로 기존의 BLS 서명 방식과 새롭게 도입될 해시 기반 서명 방식 간의 근본적인 차이점이다.
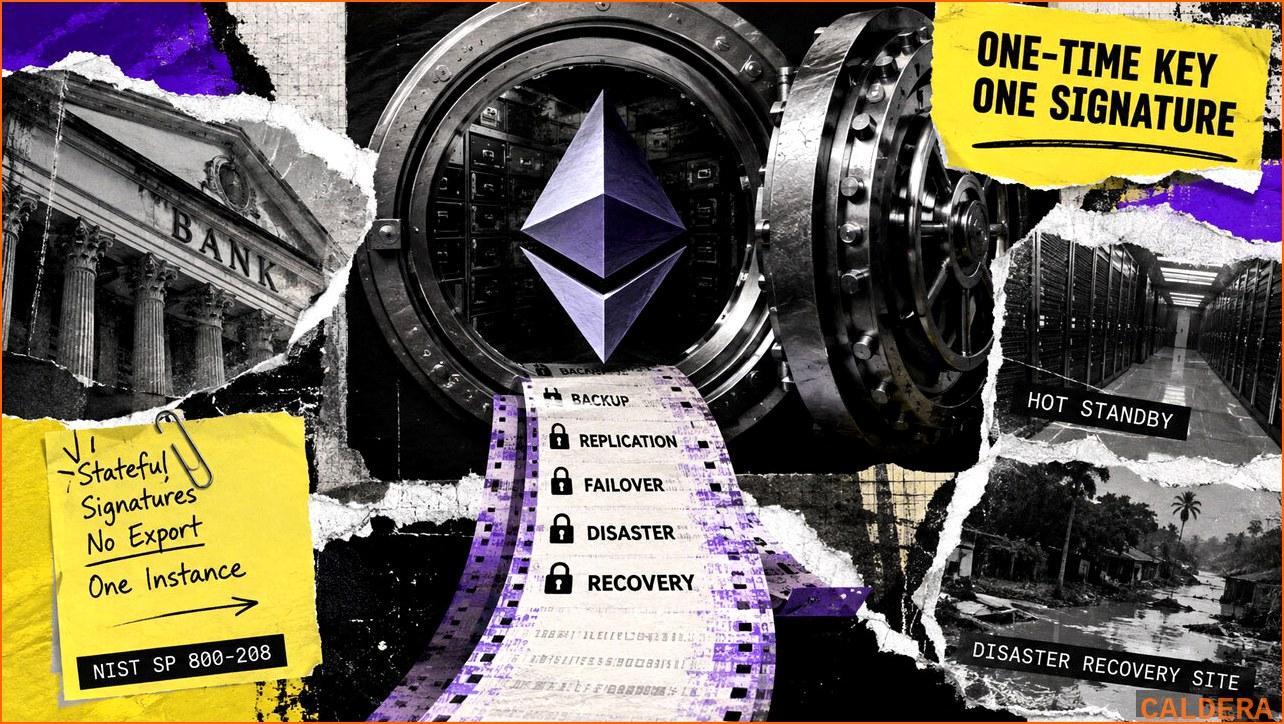
현재 이더리움 검증인들은 BLS 서명 방식을 사용하고 있다. 이 방식은 상태를 관리할 필요가 없어 검증인이 수없이 많은 서명을 생성할 수 있다는 장점이 있다. 하지만 새롭게 도입될 해시 기반 서명 방식, 예를 들어 LeanXMSS와 같은 기술은 '원타임 키(one-time keys)' 구조를 기반으로 한다. 이는 특정 인덱스를 가진 키로 두 번 이상 서명할 경우, 공격자가 해당 키를 이용해 위조된 서명을 만들어낼 수 있는 심각한 보안 취약점으로 이어진다. 이러한 위험 때문에 미국 국립표준기술연구소(NIST)는 SP 800-208 표준을 통해 상태 기반 해시 기반 서명은 반드시 하드웨어 보안 모듈(HSM) 내에서 이루어져야 하며, 개인 키의 외부 반출을 금지하고, 개인 키가 단일 인스턴스로만 존재해야 함을 명시하고 있다.
이러한 NIST의 요구사항은 기존 금융 기관들의 운영 방식과 충돌을 일으킨다. 시그넘 은행(Sygnum Bank)의 커스터디 및 스테이킹 책임자인 토마스 브루너(Thomas Brunner)는 이러한 충돌 지점을 정확히 짚어냈다. 그는 "NIST의 표준은 백업 복사본을 허용하지 않는데, 이는 은행들이 통상적으로 복원력(resilience)을 구축하는 방식과 정면으로 배치된다"고 지적했다. 일반적으로 은행들은 백업, 복제, 핫 스탠바이(hot standby), 장애 조치(failover), 재해 복구(disaster recovery) 등 다양한 시스템을 통해 서비스 연속성과 데이터 무결성을 확보한다. 하지만 이러한 시스템들은 대부분 서명 환경을 복제하거나, 시간을 되돌려 이전 상태로 복원하는 방식을 사용한다. 오래된 스냅샷에서 복원하는 경우 키의 인덱스가 재사용될 수 있으며, 카운터가 계속 진행되는 스탠바이 시스템으로 장애 조치를 할 때에도 동일한 문제가 발생할 수 있다. 즉, NIST의 엄격한 '원타임 키' 사용 규정은 은행들이 데이터 무결성과 가용성을 보장하기 위해 사용하는 핵심적인 절차들과 양립하기 어렵다는 것이다.
NIST 역시 이러한 문제점을 인지하고 차기 개정 작업에 착수하여, 완화 조치를 포함한 통제된 키 내보내기를 허용하는 방안을 검토 중인 것으로 알려졌다. 하지만 이러한 개정안이 언제 확정되고 적용될지는 미지수이며, 현 시점에서는 은행들의 양자컴퓨터 대비에 상당한 장애물로 작용하고 있다.
브루너는 금융 기관들이 이러한 시스템을 재설계하고 전환하는 데에는 수년이 소요될 것이라고 강조했다. 그는 "암호화 키가 어디에 존재하고, 어떤 시스템이 해당 키에 의존하는지를 파악하는 포괄적인 암호화 키 목록 작성 작업만 해도 보통 6개월에서 1년이 걸린다"고 말했다. 이는 본격적인 기술 전환에 앞서 이루어져야 하는 선행 작업일 뿐이다. 이후에는 은행들이 사용하는 하드웨어 보안 모듈(HSM) 공급업체들이 양자컴퓨터 대비 기술을 출시하고 인증하는 데에도 상당한 시간이 필요하며, 이 과정은 은행이 통제할 수 있는 영역이 아니다. HSM 공급업체들은 새로운 보안 표준에 맞는 하드웨어 및 소프트웨어를 개발하고, 이를 철저히 검증해야 한다. 이 검증 주기 또한 수개월에서 수년에 이를 수 있다.
HSM 공급업체들의 검증이 완료된 이후에는, 키 관리 절차, 특히 키 생성 및 관리, 사용에 대한 복잡한 이중 제어(dual-control) 절차를 재설계해야 한다. 이는 내부 위험 관리 부서의 승인을 거쳐야 하며, 외부 감사 기관의 검토 및 승인도 필요하다. 해당 규제 감독 기관의 요구사항이 있다면, 그에 따른 추가적인 승인 절차까지 거쳐야 한다. 브루너는 이 모든 과정이 순차적으로 진행된다는 점을 고려할 때, "수년 간의 작업이 필요하다"고 설명했다.
이러한 전환 과정의 지연은 금융 기관들에게 심각한 위험을 초래할 수 있다. 만약 이더리움의 레이어 1 업그레이드가 2029년까지 예정대로 진행되고, 그 이전에 양자컴퓨터가 현존하는 암호 체계를 위협할 만한 수준에 도달한다면, 전환을 완료하지 못한 기관들은 심각한 보안 사고에 노출될 수 있다. 브루너는 "지연된 은행들은 큐(Q-Day, 양자컴퓨터의 위협이 현실화되는 시점)를 놓치거나, 감사에서 지적 사항을 받고, 스테이킹 서비스를 중단해야 할 수도 있다"고 경고했다. 이는 곧 디지털 자산 시장에서의 경쟁력 약화와 신뢰도 하락으로 이어질 수 있음을 시사한다.
결론적으로 이더리움의 양자컴퓨터 대비 로드맵은 단순한 기술 업데이트를 넘어, 전 세계 금융 기관들에게 2027년을 기점으로 암호화폐 커스터디 및 스테이킹 시스템의 근본적인 재설계를 강요하고 있다. 이는 잠재적인 위협에 대한 대비와 더불어, 빠르게 변화하는 디지털 자산 생태계 속에서 경쟁력을 유지하기 위한 필수적인 과제가 되고 있다.