
블록체인 보안의 '시간' 의존성 벗어날까…새 무작위성 생성 방식 제안
 CryptoSlate2026년 8월 19일 00:352
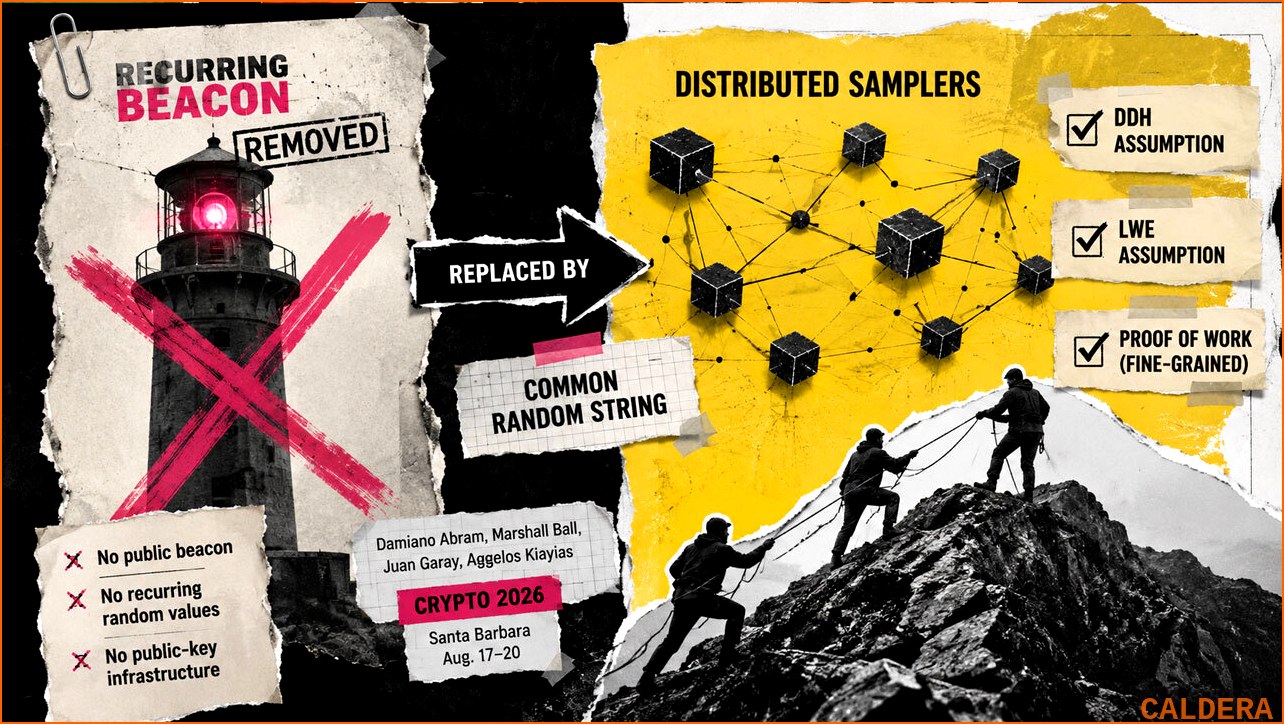
블록체인 네트워크의 보안성을 유지하는 핵심 요소 중 하나인 '무작위성' 생성 방식에 있어 획기적인 변화를 가져올 수 있는 새로운 이론적 접근 방식이 제시되었습니다. 최근 크립토 2026(Crypto 2026) 학회에 채택된 연구 논문은 기존 블록체인 합의 알고리즘이 의존해왔던 '주기적인 무작위성 비콘(randomness beacon)'의 필요성을 제거하고, 보다 효율적이고 안전한 '분산 샘플러(distributed samplers)'를 활용하는 방안을 제안합니다.
현재 대부분의 블록체인 합의 메커니즘은 참여자 간의 공정한 의사 결정을 위해 예측 불가능하고 균일한 무작위 값에 의존합니다. 특히 공개 키 기반 구조가 없거나, 참여자가 사전에 알려지지 않은 환경에서 발생하는 '허가 없는 합의(permissionless consensus)' 분야에서는 더욱 중요합니다. 비트코인과 같은 선구적인 블록체인들도 이러한 무작위성 생성 메커니즘을 통해 네트워크의 무결성과 보안을 유지해왔습니다.
기존의 접근 방식은 주기적으로 새로운 무작위 값을 생성하여 모든 참여자에게 배포하는 '무작위성 비콘'에 의존했습니다. 이는 참여자들이 합의 과정에서 누가 발언권을 얻거나, 어떤 제안을 수락할지 등을 결정하는 데 필수적인 요소였습니다. 그러나 이러한 주기적인 비콘 서비스는 시스템의 복잡성을 증가시키고, 특정 시점에 서비스가 중단될 경우 전체 네트워크의 보안에 잠재적인 위협이 될 수 있다는 지적이 있었습니다.
이번에 발표된 '허가 없는 합의를 위한 공통 무작위 문자열에서(Permissionless consensus from a common random string)'라는 제목의 논문은 이러한 문제점을 해결하기 위한 새로운 방법을 제시합니다. 연구진은 에든버러 대학교의 다미아노 아브람(Damiano Abram), 마샬 볼(Marshall Ball), 후안 가라이(Juan Garay), 아겔로스 키아야스(Aggelos Kiayias) 등이 참여했으며, 기존의 주기적인 무작위성 비콘 대신 'd-wise 독립 분산 샘플러(d-wise independent distributed samplers)'라는 개념을 도입했습니다.
'분산 샘플러'는 여러 실행이 동시에 안전하게 유지될 수 있도록 설계된 기술입니다. 즉, 별도의 무작위성 비콘 서비스 없이도 여러 번의 합의 과정을 동시에 처리하면서도 새로운 공개 무작위 값을 지속적으로 생성할 필요가 없다는 의미입니다. 이는 기존의 무작위성 비콘 서비스에 대한 의존도를 크게 낮출 수 있습니다. 마치 하나의 중앙 서버에서 끊임없이 신호를 보내는 대신, 여러 분산된 지점에서 필요한 순간에 필요한 만큼의 정보를 받아 사용하는 것과 유사합니다.
하지만 이 새로운 접근 방식이 기존의 모든 보안 가정을 완전히 대체하는 것은 아닙니다. 연구진은 이 새로운 분산 샘플러 기반의 합의 구성 방안이 여전히 '공통 무작위 문자열(common random string)'을 공유해야 한다고 명시했습니다. 또한, '결정적 디피-헬만(DDH, Decisional Diffie-Hellman)' 문제와 '오차 학습(LWE, Learning With Errors)' 문제에 대한 어려움, 그리고 '세밀화된 작업 증명(fine-grained proof-of-work)' 가정에 대한 의존성을 유지합니다. 이러한 가정들은 현대 암호학에서 보안성을 증명하는 데 널리 사용되는 기본적인 요소들입니다.
이 논문에서 제안하는 방법은 2024년에 볼(Ball) 등 공동 연구자들이 발표한 작업 증명(proofs of work)과 세밀화된 복잡성 가정(fine-grained complexity assumptions)을 결합한 모델에서 한 단계 더 발전한 것입니다. 당시 모델 역시 각 참여자에게 정기적으로 새로운 공개 무작위 값을 제공하는 비콘에 접근할 수 있게 해야 했지만, 이번 연구는 그 비콘 서비스를 제거하는 데 초점을 맞추었습니다.
연구진은 이러한 분산 샘플러들을 세밀화된 복잡성에 기반한 작업 증명을 결합하여 '다중 검증자 작업 증명(multi-verifier signatures of work)'을 구축하는 데 사용했습니다. 이는 합의 프로토콜의 모듈식 구성 요소로 활용됩니다. 따라서 무작위성 비콘을 제거하는 것은 이전 설계의 하나의 의존성을 변경하는 것이지, 암호학적 가정을 완전히 제거하는 것은 아닙니다.
이 결과는 여전히 허가 없는 합의 분야에서 이론적인 단계에 머물러 있습니다. 현재 공개된 자료에서는 이 2026년 프로토콜의 구체적인 수치적 손상 임계값(numerical corruption threshold), 정확한 동기화(synchrony) 및 통신 조건(communication conditions), 실질적인 비용(concrete costs), 또는 벤치마크 성능(benchmark performance)에 대한 정보가 명시되어 있지 않습니다. 2024년 연구의 세부 사항이 그대로 적용된다고 가정할 수도 없기 때문에, 현재로서는 비트코인의 보안 모델과 직접적으로 비교할 수 있는 충분한 증거가 부족한 상황입니다.
그럼에도 불구하고, 이 연구는 블록체인 보안의 근본적인 문제 중 하나인 무작위성 생성의 효율성과 안전성을 향상시킬 수 있는 새로운 가능성을 제시했다는 점에서 주목할 만합니다. 앞으로 이러한 이론적 연구가 실제 블록체인 네트워크에 적용될 수 있도록 추가적인 연구와 검증이 필요할 것으로 보입니다. 만약 이 기술이 성공적으로 구현된다면, 블록체인 네트워크는 보다 탄력적이고 안전하며, 잠재적으로는 더 효율적인 방식으로 운영될 수 있을 것입니다. 이는 블록체인 기술의 확장성과 지속 가능성에 긍정적인 영향을 미칠 것으로 기대됩니다.