
이더리움 zkEVM 보안 공백, 연말까지 메운다…연구 경쟁 치열
 CryptoSlate2026년 8월 22일 09:202
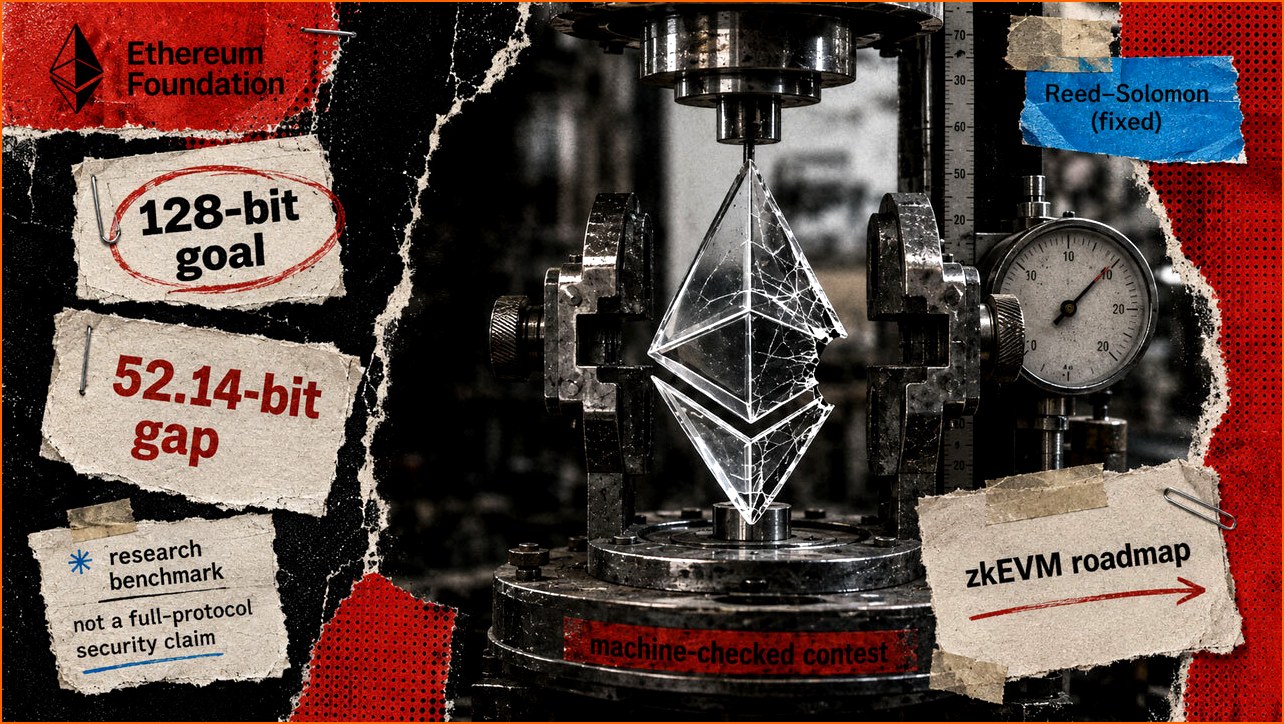
이더리움 네트워크의 핵심 기술인 zkEVM(Zero-Knowledge Ethereum Virtual Machine)의 보안 취약점인 '암호학적 증명 간극(cryptographic proof gap)'을 메우기 위한 연구가 연말까지 집중될 전망이다. 현재 진행 중인 better.codes 콘테스트는 이 간극을 양측에서 모두 좁혀나가며 연구자들의 경쟁을 촉발하고 있다. 해당 기술은 이더리움의 확장성과 보안성을 크게 향상시킬 잠재력을 지니고 있어, 그 완성도를 높이기 위한 노력이 시급하다.
better.codes 라이브 리더보드에 따르면, 8월 21일 15시 44분 47초(UTC) 기준 'koalaIRS12' 프로파일에 대한 하한 증명서(lower certificate)는 63.99비트, 상한 증명서(upper certificate)는 116.13비트로 측정되었다. 이는 7명의 연구자가 제출한 9개의 결과물이 포함되었음에도 불구하고, 52.14비트의 간극이 해결되지 않은 상태임을 시사한다. 'koalaIRS12'는 증명 시스템 연구에 사용되는 인터리빙 리드-솔로몬(interleaved Reed–Solomon) 축약에 대한 고정 파라미터 프로파일이다. 콘테스트 저장소는 해당 점수를 단순히 점검 수량으로 정의하며, 이를 전체 시스템 건전성(soundness)의 마이너스 로그 2 값이나 전체 프로토콜 보안으로 해석하는 것을 명시적으로 배제한다.
이로써 연구자들은 콘테스트가 증명한 안전성과 상한 증명서가 여전히 안전하지 않다고 규정하는 영역 사이의 거리를 공개적이고 재현 가능한 방식으로 측정할 수 있게 되었다. 이더리움의 생산 zkEVM 목표는 128비트 시스템 수준의 보안을 요구하고 있어, 현재 측정된 52.14비트의 간극을 메우는 것이 필수적이다.
콘테스트는 이 간극을 좁히기 위해 두 가지 트랙을 운영한다. 첫 번째는 '건전성 트랙(soundness track)'으로, 하한 증명서를 높이는 데 집중한다. 인증된 반경 내에서 성공적인 제출은 벤치마크의 실행 가능한 축약 오류 경계(executable reduction-error bound)가 인코딩된 목표를 충족함을 증명하고, 해당 반경을 보드에 표시된 점수로 매핑한다. 두 번째는 '공격 트랙(attack track)'으로, 상한 증명서를 낮추는 것을 목표로 한다. 이 트랙의 정리는 벤치마크의 승리 집합 밀도(winning-set-density) 조건 하에서 안전하지 않은 접미사를 인증한다. 저장소는 승리 집합 밀도에 대한 단조성 정리(monotonicity theorem)를 가정하지 않기 때문에 해당 접미사를 직접적으로 다룬다.
상한 증명서 트랙의 점수는 'koalaIRS12'의 형식적 경계(formal boundary)를 설명하지만, 이더리움 공격 비용은 별도의 전체 시스템 분석을 필요로 한다. 이더리움 재단이 발표한 내용에 따르면, 정리 명세(theorem statement), 파라미터 지점(parameter point), 검증 도구(verification harness)는 고정되어 있다. 각 제출물은 필요한 정리를 내보내고, 비교기는 해당 명세가 목표와 일치하는지 확인하며, Lean 커널은 승인 전에 증명을 검증한다. 수락된 결과는 고정된 환경 내에서 제출된 정리를 증명한다.
생산 환경에서의 보증(production assurance)은 모델의 완전성(completeness), 정의에 내재된 가정(assumptions), 구현 충실도(implementation fidelity), 그리고 개별적으로 분석된 구성 요소들의 조합(composition)까지 포괄해야 한다. 이더리움 재단이 5월에 발표한 SP1 형식 검증 노력에 대한 검토는 이러한 추가적인 계층이 왜 중요한지를 보여준다. 명세와 정리 명세는 코드이며, 입력과 버전은 재현 가능하게 고정되어야 하고, 구성 요소 수준의 결과는 전체 시스템에 대한 결론을 지원하기 전에 더 광범위한 추론을 필요로 한다.
이러한 보안 노력의 중요성은 zkEVM이 이더리움의 확장성 솔루션으로서 갖는 역할과 직결된다. zkEVM은 영지식 증명(zero-knowledge proofs)을 활용하여 트랜잭션 데이터를 압축하고 검증을 간소화함으로써, 이더리움의 처리량을 크게 늘리고 가스비를 절감하는 것을 목표로 한다. 이는 현재 이더리움이 직면한 주요 과제인 확장성 문제를 해결하고, 더 많은 사용자와 애플리케이션이 네트워크를 효율적으로 이용할 수 있도록 하는 핵심 기술이다.
Gal Arnon, Dan Boneh, Giacomo Fenzi 등의 학술 논문에서는 리스트 디코딩(list decoding), 리드-솔로몬 근접 간극(Reed–Solomon proximity gaps), 상관 협정(correlated agreement) 및 상호 상관 협정(mutual correlated agree)과 같은 복잡한 수학적 개념들이 zkEVM의 증명 효율성과 보안성에 미치는 영향을 다룬다. 이러한 이론적 배경은 현재 진행 중인 콘테스트의 기술적 복잡성을 이해하는 데 도움을 준다. 연구자들은 이러한 이론적 진보를 바탕으로 실질적인 보안 간극을 줄여나가고 있으며, 이는 zkEVM 기술의 신뢰성을 한층 높이는 데 기여할 것이다.
연구자들은 2026년 12월까지 이러한 벤치마크 간극을 좁히고, 각 구성 요소의 결과를 재귀(recursion), 구현(implementation), 그리고 증명 크기(proof-size) 증거와 연결해야 하는 과제를 안고 있다. 이는 단순히 기술적인 문제를 넘어, 이더리움 생태계 전체의 미래와 직결된 중요한 과제이다. zkEVM의 성공적인 구현은 이더리움의 경쟁력을 강화하고, 블록체인 기술의 대중화를 앞당기는 데 결정적인 역할을 할 것으로 기대된다. 따라서 연말까지 진행될 연구 경쟁의 결과에 시장의 관심이 집중될 수밖에 없다. 이더리움 재단 또한 이러한 연구에 적극적으로 지원하며 기술적 난제를 해결하기 위한 노력을 아끼지 않고 있다.