
비트코인, 양자컴퓨터 공격 대비…700만 BTC는 여전히 위험
 CryptoSlate2026년 8월 28일 07:302
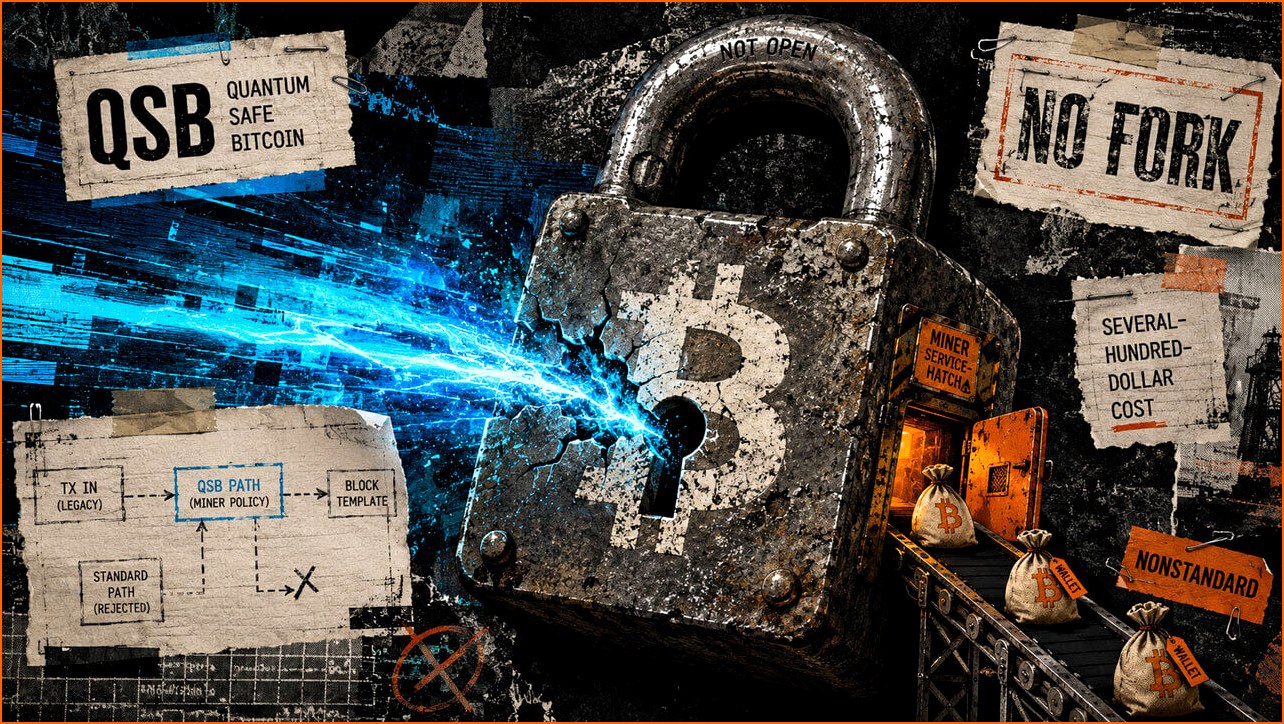
비트코인이 양자컴퓨터의 위협에 대응하기 위한 첫걸음을 내딛었다. 기존 합의 규칙을 유지하면서도 양자컴퓨터에 안전한 메인넷 거래를 성공적으로 검증했으며, 이는 일부 비트코인 보유자들이 자금을 안전하게 이전할 수 있는 가능성을 열었다. 하지만 여전히 약 700만 개의 비트코인은 공개 키가 이미 노출되어 있어 양자컴퓨터 공격에 취약한 상태인 것으로 나타났다.
이 획기적인 거래는 지난 8월 26일, 비트코인 채굴자 MARA가 Slipstream 서비스를 통해 제출한 블록 964,199에 포함되었다. StarkWare 연구원 Avihu Levy가 개발한 이 기술은 기존의 타원 곡선 서명 방식에서 벗어나 해시 기반 보안으로 핵심적인 지출 조건을 전환하는 방식을 사용했다. StarkWare는 이를 비트코인 메인넷에서의 최초 양자 안전 거래로 규정했다.
이전에도 비트코인 스크립트나 Blockstream의 Liquid 사이드체인에서 양자 내성 접근 방식에 대한 실험이 있었지만, 이번 테스트는 비트코인 프로토콜 자체를 변경하지 않고도 해시 기반 지출 경로를 수용할 수 있음을 실질적으로 보여주었다는 점에서 의미가 크다. 이는 비트코인이 미래의 양자컴퓨팅 위협에 대비할 수 있는 새로운 길을 모색하고 있음을 시사한다.
하지만 이번 성과가 비트코인 전체의 양자 안전성을 보장하는 것은 아니다. StarkWare의 최고경영자 Eli Ben-Sasson은 이번 테스트가 비트코인이 이미 양자컴퓨팅에 대비되어 있다는 증거로 해석되어서는 안 된다고 강조했다. 그는 네트워크 전체를 보호하기 위해서는 보다 광범위한 소프트 포크(soft-fork) 솔루션이 여전히 필요하다고 주장했다.
Ben-Sasson은 "메인넷에서 양자 안전 비트코인 거래가 가능하다는 사실은 실현 가능한 접근 방식이 존재함을 증명한다"고 말하면서도, 양자 하드웨어가 노출된 개인 키를 위협할 수 있게 되기 전에 자금을 이전할 경로를 구축하는 것이 주요 과제라고 경고했다. 즉, 기술적인 돌파구는 마련되었으나, 이를 실제 비트코인 네트워크 전반에 적용하고 모든 사용자를 보호하기 위한 더 큰 규모의 노력이 필요하다는 의미다.
**양자 안전 비트코인의 작동 방식**
대부분의 비트코인 주소에서 공개 키는 사용자가 해당 주소에서 자금을 지출하기 전까지 해시 뒤에 숨겨져 있다. 이 지연 시간은 미래의 양자 공격자가 해당 개인 키를 파생시키기 전에 공개 키를 알아야 하기 때문에 매우 중요하다. 즉, 공개 키가 노출되지 않은 동안에는 공격이 어렵다는 것이다.
Levy의 Quantum-Safe Bitcoin(QSB) 방식은 이러한 시간적 간격을 활용한다. 이 기술은 아직 공개 키가 드러나지 않은 상태에서, 해당 비트코인을 해시 기반 지출 조건으로 미리 전환함으로써 양자 공격으로부터 보호한다. 이러한 전환은 거래가 네트워크에 방송되기 전에 이루어지며, 보안의 근간을 타원 곡선 암호화에서 해시 함수의 역산 난이도로 옮긴다.
QSB 방식은 트랜잭션 데이터에 반복적으로 변화를 주어 비트코인이 유효한 서명으로 인식할 수 있는 해시 값을 생성하는 방식으로 작동한다. 이 과정은 거래가 브로드캐스트되기 전에 오프체인 또는 특정 방식으로 처리되어, 양자 컴퓨터가 가질 수 있는 우위(예: 쇼어 알고리즘을 통한 개인 키 파생)를 무력화한다.
물론 양자 컴퓨터는 해시 함수에 대한 공격도 가속화할 수 있다. 하지만 그 영향은 쇼어 알고리즘이 공개 키 암호화에 미치는 영향에 비하면 훨씬 작다고 알려져 있다. 따라서 QSB는 공개 키가 아직 숨겨져 있는 비트코인에 대해서는 잠재적인 자금 이전 경로를 제공할 수 있다.
**여전히 노출된 700만 BTC의 위험**
문제는 이러한 보호가 이미 공개 키가 노출된 비트코인에는 적용되지 않는다는 점이다. 과거에 사용되었던 페이투퍼블릭키(Pay-to-Public-Key) 출력, 재사용된 주소, 그리고 Taproot 출력 등은 이미 공개 키가 네트워크 상에 드러나 있어 양자컴퓨터의 직접적인 공격 대상이 될 수 있다. 분석에 따르면, 이러한 노출된 비트코인은 약 700만 BTC에 달하는 것으로 추정된다.
이 700만 BTC는 새로운 주소로 자금을 옮기거나, QSB와 같은 양자 안전 거래 방식을 활용하여 공개 키를 노출시키기 전에 미리 보안을 강화해야 한다. 그러나 QSB 방식 역시 비표준적이고 현재로서는 비용이 많이 든다는 단점이 있다. 이를 모든 사용자에게 적용하는 것은 기술적, 경제적으로 상당한 부담이 따른다.
궁극적으로 비트코인 네트워크는 이러한 취약점을 해결하기 위한 프로토콜 수준의 근본적인 해결책을 마련해야 한다. 여기에는 모든 비트코인 주소의 공개 키를 안전하게 이전할 수 있는 메커니즘과, 네트워크 전체의 양자 안전성을 보장하기 위한 광범위한 업그레이드 등이 포함될 것이다.
**향후 전망 및 과제**
이번 QSB 테스트는 비트코인 커뮤니티가 양자컴퓨팅의 미래 위협에 대해 인지하고 있으며, 적극적으로 해결책을 모색하고 있음을 보여주는 중요한 사건이다. 그러나 '양자 안전'이라는 목표에 도달하기까지는 아직 갈 길이 멀다.
전문가들은 비트코인 개발자들이 향후 몇 년 안에 양자컴퓨팅이 실질적인 위협이 되기 전에, 모든 비트코인 사용자를 위한 안전한 마이그레이션 경로를 구축해야 한다고 강조한다. 여기에는 사용자 교육, 기술적 구현의 단순화, 그리고 네트워크 합의를 통한 점진적인 업그레이드 등이 포함될 수 있다.
비트코인 가격에 대한 직접적인 영향은 즉각적이지 않을 수 있으나, 장기적으로는 기술적 안정성과 보안 강화는 투자자들의 신뢰를 높이는 요인이 될 수 있다. 반면, 양자 컴퓨터의 발전 속도와 이를 악용한 공격의 실제 발생 가능성에 대한 불확실성은 여전히 시장의 잠재적 위험 요소로 남아 있다.
비트코인 생태계는 앞으로도 양자 컴퓨팅 기술의 발전 추이를 면밀히 주시하며, 끊임없이 진화하는 보안 위협에 대응하기 위한 노력을 지속해야 할 것이다.