
레저, '가짜 해킹' 논란 속 두 가지 실제 버그 수정 완료
 CryptoSlate2026년 8월 28일 20:404
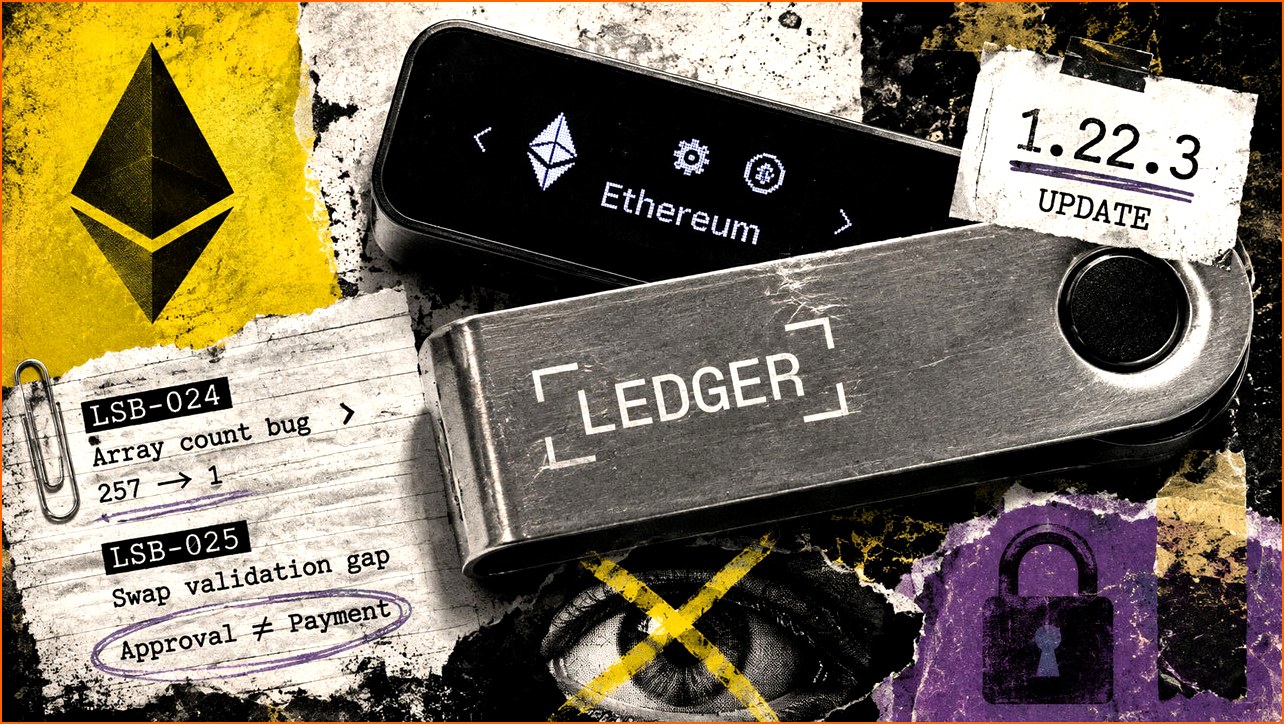
암호화폐 하드웨어 지갑 제조사 레저(Ledger)가 최신 이더리움 앱 업데이트를 통해 두 가지 실제 보안 취약점을 해결했다고 25일 밝혔다. 이번 업데이트는 최근 불거진 '가짜 해킹' 논란에 대한 해명과 함께 사용자들에게 다시 한번 앱 업데이트를 권고하며 나왔다. 레저는 이전 버전인 1.22.2에서 발견된 두 가지 추가적인 서명 결함을 수정하기 위해 버전 1.22.3을 출시했다.
이번에 수정된 두 가지 취약점(LSB-024, LSB-025)은 사용자가 거래 내용을 정확히 인지하지 못한 상태에서 서명을 하도록 유도하거나, 토큰 스왑 과정에서 의도치 않은 토큰 승인(approval)을 허용할 수 있는 잠재적 위험을 안고 있었다. 그러나 레저 측은 이 두 버그가 악용된 사례는 발견되지 않았으며, 사용자 피해는 없었다고 강조했다. 하지만 의문점은 남아있다. 이 두 가지 수정 사항이 이미 수개월 전에 준비되었음에도 불구하고, 왜 이전 버전인 1.22.2 릴리스에서 누락되었는지에 대한 명확한 설명이 부족하다는 지적이다.
최근 레저를 둘러싼 논란은 경쟁사 지갑 제조사인 원키(OneKey)가 시연한 이더리움 서명 취약점 때문이었다. 이 취약점(LSB-023)은 구형 버전에 영향을 미쳤으며, 해킹된 호스트(compromised host)가 명령어를 삽입하여 디스플레이 표시 후 서명되기 전 거래 매개변수를 변경할 수 있도록 허용했다. 당시 레저는 이 문제가 버전 1.22.1에서 발생했으며, 8월 13일 출시된 버전 1.22.2에서 이미 수정된 사안이라고 해명했다. 레저 보안팀은 당시 “어떤 레저 사용자도 해킹되지 않았다”고 밝히며, 원키의 시연은 구형 소프트웨어를 사용한 실험실 복제일 뿐이라고 일축했다. 찰스 기예메(Charles Guillemet) 레저 최고기술책임자(CTO) 역시 이미 패치된 취약점을 재현하는 것은 '레저를 해킹하는 것'과는 다르다고 선을 그었다.
하지만 1.22.2 버전은 모든 알려진 이더리움 앱 취약점을 완전히 해결하지는 못했다. 오히려 위에 언급된 LSB-024와 LSB-025라는 두 가지 별도의 취약점이 존재했다. 이들은 1.22.3 버전 출시를 통해 비로소 수정되었다.
LSB-024는 이더리움 앱이 '클리어 사인(clear signing)' 과정에서 여러 작업(operations) 배열을 처리하는 방식에 영향을 미쳤다. 해당 앱은 작업 수를 16비트 값으로 읽어왔지만, 나머지 개수를 8비트 필드에 저장했다. 레저의 개념 증명(proof of concept)에 따르면, 257개의 작업을 포함하는 배열은 카운터를 1로 다시 래핑(wrap)시켰다. 이로 인해 기기는 최종 작업만 표시했지만, 해당 서명은 전체 배치에 대한 권한을 부여하게 되었다. 이러한 악용은 해킹된 호스트와 공격자가 제어하는 비정상적으로 큰 작업 배열이 필요하며, 레저는 사설 네트워크 포크에서 해당 시나리오를 테스트했으나 실제 사용자 손실은 없었다고 보고했다.
두 번째 취약점인 LSB-025는 레저의 익스체인지(Exchange) 애플리케이션이 토큰 스왑 중에 사용하는 토큰 결제 경로에 영향을 미쳤다. 레저 앱은 토큰, 수량, 목적지를 확인했지만, 요청된 작업이 실제로 결제인지 검증하지는 않았다. 따라서 악의적이거나 손상된 스왑 제공자는 동일한 매개변수와 일치하는 토큰 승인을 대체하고, 추가적인 기기 프롬프트 없이 서명을 받을 수 있었다. 이 결함으로는 무제한 승인을 생성하거나, 다른 토큰으로 전환하거나, 임의 주소에 권한을 부여하는 것은 불가능했다. 또한, 승인 자체로는 자금이 이체되지 않으며, 후속 트랜잭션이 필요하다.
이러한 일련의 사건들은 하드웨어 지갑의 중요성을 다시 한번 부각시키는 계기가 되었다. 하드웨어 지갑은 개인 키를 오프라인 상태로 안전하게 보관함으로써 소프트웨어 지갑보다 훨씬 높은 수준의 보안을 제공한다. 그러나 소프트웨어 업데이트 과정에서의 오류나 잠재적 취약점은 사용자들의 신뢰를 흔들 수 있다. 특히 레저와 같이 업계 선두주자로 평가받는 기업에서 이러한 문제가 발생하면, 그 파장은 더욱 커질 수밖에 없다.
전문가들은 사용자들에게 항상 최신 버전의 소프트웨어를 사용하고, 알림 메시지를 꼼꼼히 확인하며, 의심스러운 링크나 파일은 열지 않는 등 기본적인 보안 수칙을 준수할 것을 당부하고 있다. 또한, 거래 전에는 항상 기기에 표시되는 정보를 주의 깊게 확인하고, 예상과 다른 부분이 있다면 절대로 서명하지 않는 것이 중요하다. 레저의 이번 업데이트는 사용자 자산을 보호하기 위한 지속적인 노력을 보여주는 한편, 암호화폐 생태계 전반의 보안 강화 필요성을 시사하고 있다. 앞으로 레저가 이러한 보안 문제에 대해 어떻게 투명하게 소통하고 사용자 신뢰를 회복해 나갈지 귀추가 주목된다.