
코스모스 EVM 치명적 버그, 4개월간 간과… 6개 체인서 60억 원대 해킹 피해
 CryptoSlate2026년 8월 29일 05:106
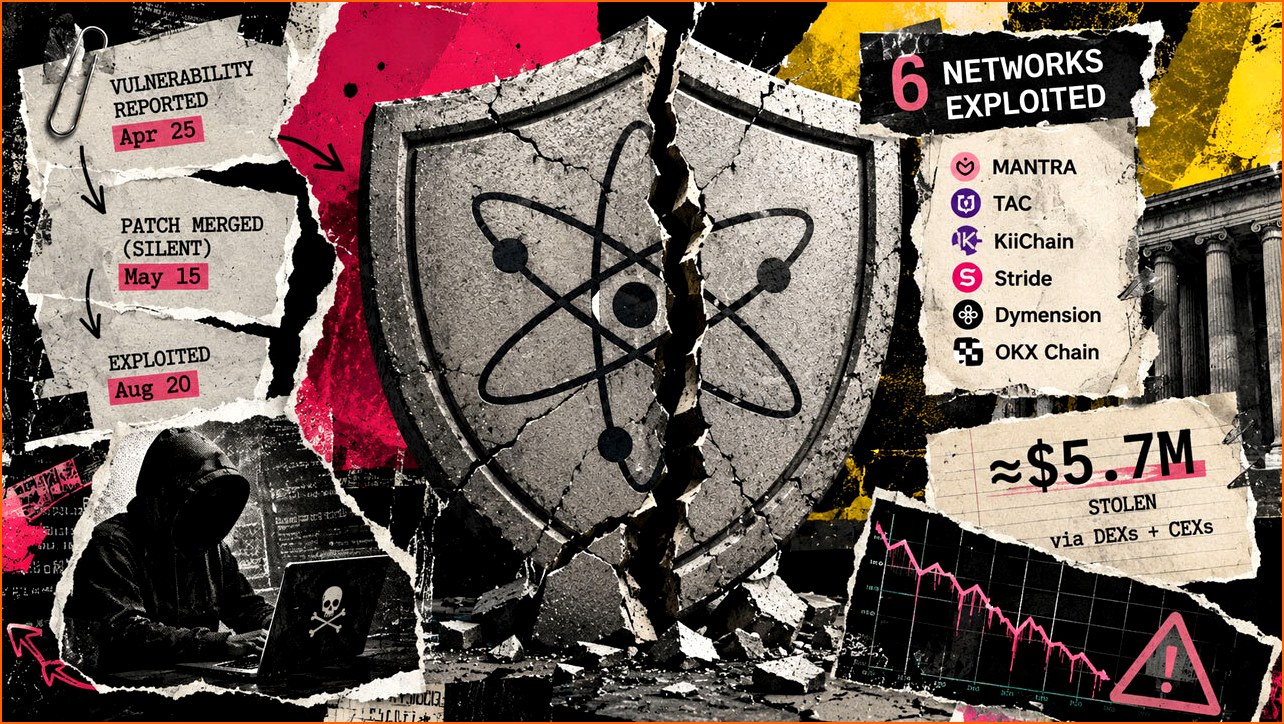
코스모스 생태계를 뒤흔든 심각한 EVM(Ethereum Virtual Machine) 취약점이 발견돼 6개 블록체인에서 약 60억 원(592만 달러)에 달하는 해킹 피해가 발생했다. 코스모스 랩스는 이번 사건을 계기로 보안 감사 및 취약점 공개 프로세스를 전면 재검토하겠다고 밝혔다. 초기에는 위험도가 낮다고 판단했던 이 취약점은 약 4개월간 간과된 것으로 드러나, 보안 시스템에 대한 근본적인 문제점을 지적하고 있다.
**수백만 달러 규모 해킹, 6개 체인 강타**
지난 8월 28일, 코스모스 랩스는 MANTRA, TAC, KiiChain을 포함한 6개 네트워크에서 동일한 회계 결함(accounting flaw)이 악용되었다고 발표했다. 해커들은 이 취약점을 이용해 분산화 거래소(DEX)를 통해 약 287만 달러, 중앙화 거래소를 통해 약 285만 달러 상당의 암호화폐를 탈취했다. 중앙화 거래소와 관련된 공격 계정은 현재 동결 조치된 상태다. 이번 공격으로 가장 큰 피해를 입은 MANTRA 네트워크에서는 비인가된 지갑이 20건의 거래를 승인하지 않고 7억 2090만 개에 달하는 토큰을 이동시킨 것으로 나타났다. 놀라운 점은 이 과정에서 검증자(validator), 관리자(administrator), 거버넌스(governance) 또는 다중 서명(multisig) 키가 전혀 침해되지 않았다는 사실이다. 이는 기존의 보안 방식으로는 예측하기 어려운 새로운 유형의 공격임을 시사한다.
**40개 네트워크에 파장, 13곳 긴급 조치**
이번 취약점은 코스모스 SDK(Software Development Kit) 기반 체인에 이더리움 호환 기능을 제공하는 공유 소프트웨어 계층인 코스모스/EVM 생태계 전반에 영향을 미쳤다. 공격이 시작된 후, 코스모스 랩스는 40개의 네트워크에 긴급 연락을 취했으며, 이 중 13개의 잠재적 노출 체인은 해킹 시도 이전에 패치(patch)를 적용하거나, 운영을 중단(halt)하거나, 완화 조치(mitigation)를 배포하는 등 선제적인 대응에 나섰다. 이번 긴급 대응 과정에서 코스모스 랩스는 보안 커뮤니케이션 채널을 통해 파악하지 못했던 11개의 새로운 코스모스 EVM 배포판(deployment)을 추가로 발견하기도 했다. 이 문제는 약 70억 달러 이상의 가치를 지닌 광범위한 코스모스 생태계 내에서 발생했다는 점에서 그 심각성을 더한다. 다만, 이 가치에는 취약한 소프트웨어를 사용하지 않는 프로젝트들도 포함될 수 있으며, 직접적으로 노출된 자산의 총액을 나타내는 것은 아니다.
**초기 판단 오류, 보안 프로세스 도마 위에**
코스모스 랩스의 발표에 따르면, 이번 취약점은 해커들에 의해 악용되기 몇 달 전에 이미 보고된 바 있다. 회사 측은 지난 4월 25일 이 취약점에 대한 최초 보고를 받았지만, 당시 자체 테스트 결과 이 취약점이 6자리(six-decimal) 네트워크에만 영향을 미치고, 현재 운영 중인 코스모스 EVM 체인들은 18자리(18-decimal)를 사용하고 있다는 점을 근거로 위험도가 낮다고 판단했다. 이러한 초기 평가에 따라 코스모스 랩스는 해당 취약점을 '비공개 패치(silent, public patch)' 방식으로 처리했다. 이는 라이브 사용자 자금에 위협이 될 것으로 판단될 때 사용하는 '비공개 패치 배포(private patch distribution)' 프로세스와는 다른 방식이었다. 수정 사항은 5월 15일 메인 코드베이스에 병합되었으며, 즉각적인 긴급 보안 릴리스보다는 조용한 공개 패치로 간주되었다. 또한, 변경 사항이 상태를 변경(state-breaking)하며 조정된 업그레이드를 필요로 했기 때문에 이전 버전으로 즉시 백포트(backport)되지 않았다.
**잘못된 분석, 위험 과소평가로 이어진 배경**
코스모스 랩스의 초기 분석은 '데시멀(decimal)' 즉, 소수점 이하 자릿수가 다름을 기준으로 했다. 이들은 6자리 시스템에서만 문제가 발생한다고 믿었지만, 실제로는 18자리 시스템에서도 영향을 받을 수 있는 잠재적인 위험이 존재했던 것이다. 이러한 잘못된 분석은 결국 취약점의 '실제 폭발 반경(real blast radius)'을 뒤늦게 파악하는 결과를 초래했다. 초기 보고 시점과 실제 해킹 사건 발생 시점 사이에 약 4개월의 간격이 존재했다는 사실은, 당시 코스모스 랩스가 얼마나 이 문제를 심각하게 받아들이지 않았는지를 보여주는 증거다. 만약 초기 보고 시점에서 더 엄격한 보안 감사와 신속한 대응 프로세스가 가동되었다면, 60억 원이 넘는 자산 손실을 막을 수도 있었을 것이다.
**보안 프로세스 개선 시급**
이번 사건은 암호화폐 생태계의 보안 감사 및 취약점 공개 프로세스가 얼마나 중요한지를 다시 한번 일깨워준다. 코스모스 랩스는 이러한 경험을 바탕으로 향후 취약점 보고 접수, 분석, 패치 배포, 공개 절차 전반을 개선할 계획이라고 밝혔다. '비공개 패치' 방식의 적절성, 긴급 보안 업데이트 절차의 명확성, 그리고 다양한 체인 구성에 대한 심층적인 사전 테스트의 필요성이 제기되고 있다. 또한, 코스모스 생태계에 참여하는 모든 프로젝트들이 이러한 보안 위험에 노출될 수 있음을 인지하고, 자체적인 보안 강화에도 힘써야 할 것이다. 이번 사건은 코스모스 생태계뿐만 아니라, 모든 블록체인 프로젝트들이 보안을 최우선 과제로 삼아야 함을 시사하는 중요한 사례로 남을 것이다. 나아가, 이러한 유형의 취약점이 다른 네트워크로 확산될 가능성도 배제할 수 없어, 업계 전반의 경각심을 요구하고 있다. 코스모스 랩스의 향후 보안 프로세스 개선 및 투자자 보호 조치가 주목된다.