
ICON, 1490회 거래 재사용 해킹으로 1.5억 달러 이상 손실
 CryptoSlate2026년 9월 2일 02:402
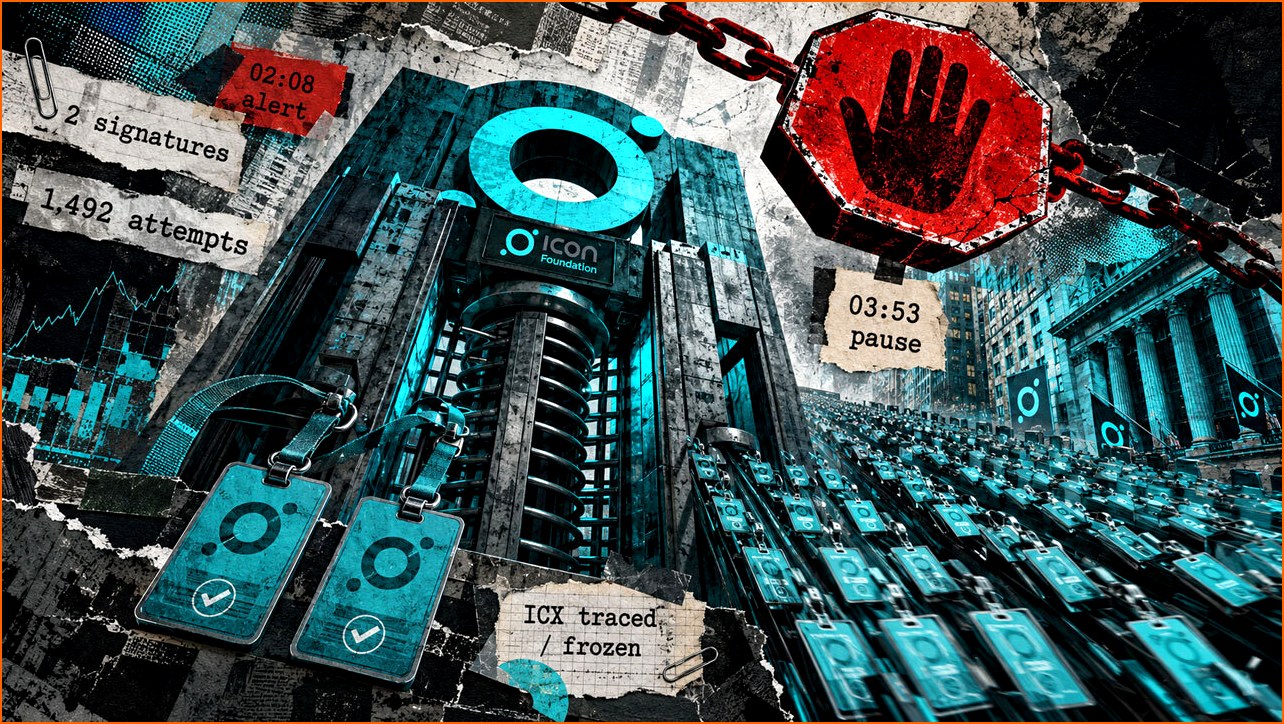
블록체인 프로젝트 ICON이 최근 발생한 해킹 사건으로 인해 상당한 규모의 자산을 잃었다고 발표했습니다. 이번 사건은 공격자가 유효한 출금 메시지를 1,490회 이상 재사용하여 대규모 자산 유출을 발생시킨 것으로 밝혀졌습니다.
ICON 재단에 따르면, 지난 8월 27일 발생한 이번 공격으로 인해 재단 보유 자산에서 총 1억 1,986만 6천 ICX(ICON의 자체 암호화폐)와 53만 1,600 bnUSD(스테이블 코인)가 유출되었습니다. 이는 두 건의 합법적인 출금 메시지가 1,492회 반복적으로 사용되면서 발생한 결과입니다.
ICON 재단은 8월 30일에 공개한 사후 분석 보고서를 통해, 총 1,490회의 거래가 성공적으로 이루어졌으며, 이 과정에서 사용자의 예금, 잔액 또는 포지션은 전혀 영향을 받지 않았다고 강조했습니다. 즉, 이번 공격은 사용자 자산이 아닌 재단이 보유하고 있던 자산을 대상으로 이루어진 것으로 파악되었습니다.
이번 공격으로 인한 구체적인 손실액은 현재까지 약 150.2 ETH(이더리움)와 31,204 USDC(스테이블 코인)로 집계되었습니다. 유출된 ICX의 대부분은 추적되어 동결되었으며, 현재 적극적으로 회수 작업이 진행 중이라고 재단은 밝혔습니다. 또한, bnUSD와 SODA는 전액 회수되었으나, 거래소에 보관 중인 자산의 최종 집계는 여전히 검토 중에 있다고 덧붙였습니다. 이러한 구체적인 손실액과 유출된 자산의 추적 및 회수 상황에 대한 명확한 구분은 이번 사건의 영향을 정확히 파악하는 데 중요한 부분입니다. ICON은 아직 거래소들이 보유한 ICX의 정확한 수량, 환전 여부, 인출 여부에 대한 최종적인 수치를 전달받지 못한 상태입니다.
이번 보안 취약점은 공격자가 출금 식별자의 일부를 변경하면서도, 암호화 서명이 적용된 페이로드(signed payload)는 그대로 유지할 수 있었다는 점에서 발생했습니다. ICON은 이러한 불일치가 출금 메시지를 32바이트로 표준화하려는 과정에서 발생한 것으로 분석했습니다. 이 과정에서 일련번호의 일부가 정확한 정수 연산 대신 부동소수점 범위 로직을 통해 처리되면서 문제가 발생했습니다. 결과적으로, 컨트랙트의 고유성 검사는 공격자가 변경할 수 있는 상위 비트(high bits)를 확인했지만, 암호화 검증은 변경되지 않은 하위 256비트(low 256 bits)만을 확인하게 되었습니다. 각 재사용된 거래 세트 내에서 서명된 페이로드와 서명은 동일하게 유지되었지만, 변경된 서명되지 않은 부분(unsigned portion)으로 인해 거래 호출이 고유한 것처럼 인식되었습니다.
두 건의 거래는 실패했지만, 성공적으로 이루어진 모든 거래는 동일한 릴레이어(relayer) 지갑으로 입금되었습니다. ICON은 이번 취약점이 자신들의 구현 방식에 국한된 문제이며, 다른 체인에서는 고정 폭 정수(fixed-width integers)를 사용하여 이러한 불일치가 발생하지 않는다고 설명했습니다.
ICON의 모니터링 시스템은 공격이 시작된 지 7분 만인 UTC 02:08에 경고를 발동했지만, 기술팀이 조사를 시작한 시점은 약 03:40으로, 무려 92분이라는 상당한 지연이 발생했습니다. 문제가 된 컨트랙트는 경고 후 105분이 지난 03:53에 일시 중지되었습니다.
ICON에 따르면, 공격자는 02:44에 이미 ICX를 여러 거래소 입금 주소로 분산하기 시작했으며, 이러한 자금 분배는 약 05:20까지 계속되었습니다. 재단 측은 ICON 자체적인 시스템을 통한 거래 중단 시도가 이미 거래소로 옮겨진 자금의 이동을 막을 수는 없었다고 설명했습니다.
네트워크는 06:18:54에 중단되었으며, 다음날 약 07:51에 재개되었습니다. 네트워크 재개까지는 약 25시간이 소요되었습니다. Bitvavo, Bitget, KuCoin과 같은 거래소들은 사건 발생 당시 ICX 입출금을 일시 중단했음을 확인했지만, 공격자의 자금을 보유하고 있거나 동결된 자산의 규모를 구체적으로 명시하지는 않았습니다.
2025년 11월에 예정된 릴레이 감사에서는 ICON 검증 파일 등 일부 릴레이 및 검증 코드에 대한 검토가 이루어졌지만, 발표된 감사 범위에는 이번에 문제가 된 마이그레이션 컨트랙트 소스 코드는 포함되지 않았던 것으로 파악되었습니다. 감사에서 공개된 9가지 최종 결과 중 해당 부분에 대한 내용은 언급되지 않았습니다. 이번 사건은 복잡한 블록체인 시스템의 잠재적 취약점을 다시 한번 부각시키며, 보안 감사 및 실시간 모니터링 시스템의 중요성을 강조하는 계기가 되었습니다.