
3200억 규모 비트코인 탈취... 화이트햇 해커, '치명적 결함' 수정 시까지 자금 보유 선언
 CryptoSlate2026년 9월 7일 17:552
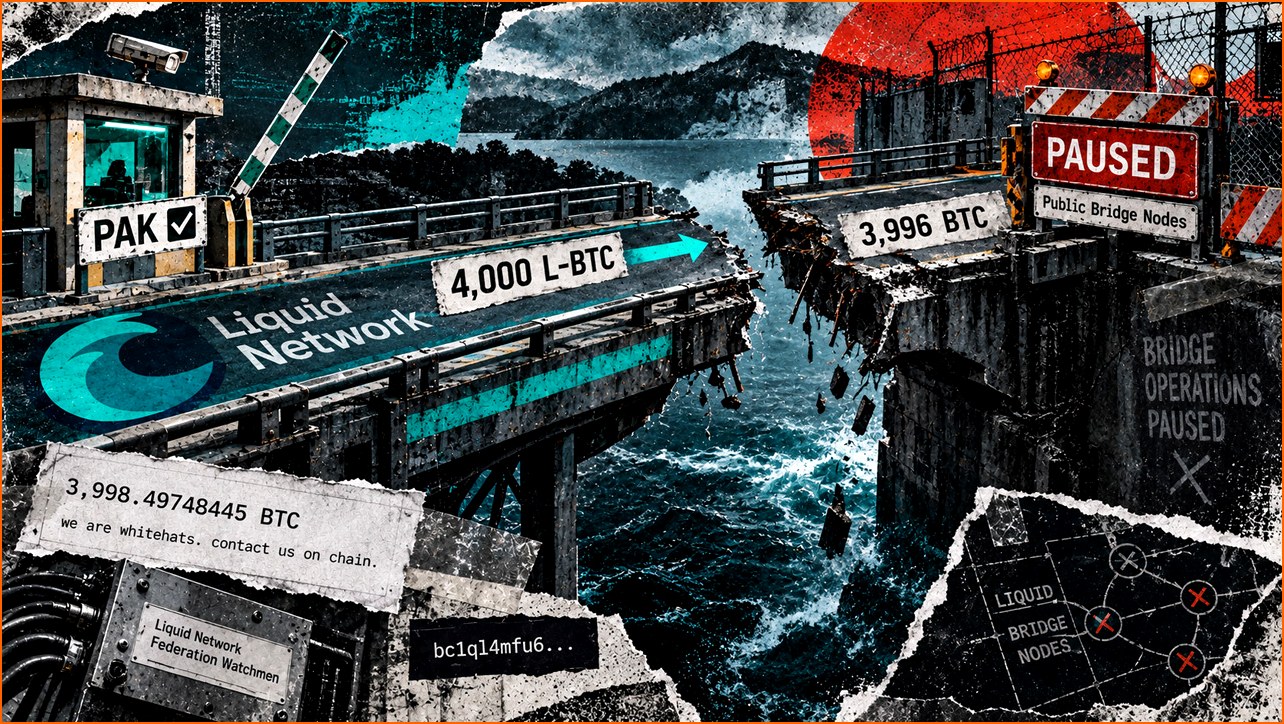
암호화폐 시장이 또다시 심각한 보안 취약점 문제로 뒤숭숭한 분위기입니다. 레이어 2 솔루션인 리퀴드 네트워크(Liquid Network)에서 약 3,200억 원(3억 2,000만 달러)에 달하는 비트코인이 부실하게 발행된 L-BTC(Liquid Bitcoin)를 통해 빠져나가는 사고가 발생했습니다. 더욱 충격적인 것은, 이 자금을 확보한 '화이트햇 해커'가 네트워크의 치명적인 결함이 완전히 수정될 때까지 자금을 반환하지 않겠다고 선언했다는 점입니다.
**사건의 발단: 4,000 L-BTC의 수상한 페그아웃**
사건은 지난 9월 6일, 한 사용자가 사이드스왑(SideSwap)의 페그아웃(peg-out) 서비스를 통해 4,000 L-BTC를 제출하면서 시작되었습니다. 페그아웃 서비스는 리퀴드 네트워크 상에 존재하는 L-BTC를 메인넷의 실제 BTC로 전환하는 과정입니다. 정상적인 절차라면, 4,000 L-BTC가 소각되고 그에 상응하는 4,000 BTC가 발행되어야 합니다. 하지만 이번 사건에서는 무려 3,996 BTC가 리퀴드 네트워크의 연합(federation) 준비금에서 빠져나갔습니다.
사이드스왑 측은 해당 요청이 정상적인 승인 절차를 통과했다고 밝혔습니다. 이는 곧 리퀴드 네트워크의 연합 관리자들이 유효한 키와 다수의 서명자를 통해, 실제 비트코인 담보가 부족한 상태에서의 출금을 승인했음을 의미합니다. 이후 유출된 비트코인은 약 3,998.5 BTC가 보관된 주소로 이동한 것으로 확인되었습니다.
**네트워크 마비와 의혹 증폭**
이 사건의 파장으로 리퀴드 네트워크는 즉시 브릿지(bridge) 노드를 중단시켰고, 사이드스왑 역시 스왑(swap), 페그인(peg-in), 페그아웃 거래를 전면 보류했습니다. 주요 암호화폐 거래소들 또한 L-BTC 입출금을 일시 중단하거나 준비에 들어갔습니다. 이는 암호화폐 생태계의 핵심 기능 중 하나인 레이어 2 솔루션의 신뢰성에 대한 심각한 의문을 제기하는 사건이었습니다.
**화이트햇 해커의 등장과 '치명적 결함' 주장**
사건 발생 이후, 유출된 비트코인의 주체들이 온체인 메시지를 통해 자신들이 '화이트햇 해커'라고 밝히며 등장은 상황을 더욱 복잡하게 만들었습니다. 이들은 근본적인 소프트웨어 버그가 수정될 때까지 자금의 대부분을 반환하지 않을 것이라고 선언했습니다. 이는 잠재적인 재정적 손실을 제한할 수 있는 가능성을 열어주지만, 핵심적인 질문, 즉 '어떻게 4,000 BTC가 명백한 키 탈취 없이 연합 준비금을 벗어날 수 있었는가?'에 대한 답은 여전히 미궁 속에 빠져 있습니다.
**정상적인 절차 속의 비정상: 요소(Elements) 소프트웨어의 취약점**
리퀴드 네트워크와 사이드스왑 양측 모두 이번 사건이 도난당한 서명 자격 증명과는 무관하다고 주장하고 있습니다. 사이드스왑은 문제의 출금이 유효한 페그아웃 승인 키(PAK)를 통해 이루어졌으며, 해당 키나 다른 연합 키가 침해되지 않았다고 밝혔습니다. 그러나 블록스트림(Blockstream)의 분석 결과, 4,000 L-BTC가 상환을 위해 제시된 과정은 리퀴드 네트워크의 기반이 되는 '요소(Elements)' 소프트웨어 자체의 결함에서 비롯된 것으로 추정됩니다.
만약 이 설명이 사실이라면, 문제는 비트코인 거래가 서명되기 이전에 발생한 것입니다. 리퀴드 네트워크는 일반적으로 순환되는 L-BTC 1개당 연합 준비금에 1 BTC를 보유하도록 설계되어 있습니다. 정상적인 페그아웃 과정에서는 L-BTC가 소각되고, 그에 상응하는 양의 BTC가 발행됩니다. 하지만 이번 사건에서는 소프트웨어 버그로 인해 실제 비트코인 담보가 없는 L-BTC가 생성되었고, 이 토큰들이 유효한 페그아웃 과정에 진입하여 결국 연합 관리자들이 이를 합법적인 출금으로 처리하고 실제 BTC를 발행해 버린 것입니다.
**보안 업계의 우려: 서명자 다수의 오류**
블록체인 보안 회사 비츠랩(Bitslab)의 분석에 따르면, 리퀴드 네트워크의 15개 연합 관리자 중 최소 11명이 최종적으로 해당 거래에 서명한 것으로 나타났습니다. 이는 일반적인 브릿지 해킹과는 다른 유형의 실패를 시사합니다. 모든 서명자가 동일한 '무효한 상태'를 제시받고 이를 합법적인 것으로 수용한다면, 안전한 키만으로는 한계가 있음을 보여줍니다.
현재까지 독립적인 기술 감사 보고서나 상세한 패치 설명은 공개되지 않은 상태입니다. 따라서 정확한 사고 원인과 복구 방안에 대한 정보는 제한적입니다. 리퀴드 네트워크 측은 모든 관련 노드의 패치를 완료하고, 유출된 자금을 회수하며, 준비금이 다시 합법적인 L-BTC 발행량과 일대일로 일치함을 증명해야만 정상적인 운영을 재개할 수 있을 것으로 보입니다.
이번 사건은 탈중앙화된 금융 시스템의 복잡성과 함께, 기반 기술의 취약점이 얼마나 큰 규모의 자산 손실과 시장 불안을 야기할 수 있는지를 여실히 보여주고 있습니다. 화이트햇 해커의 행동이 자율 규제의 새로운 형태가 될 수 있다는 분석도 있지만, 근본적인 해결 없이는 유사한 사건이 언제든 재발할 수 있다는 경고로 받아들여야 할 것입니다.