
콜드카드 해커, 770만 달러 상당 비트코인 이동… 도난 자산의 절반 이상 잠들어
 Decrypt2026년 9월 7일 20:094
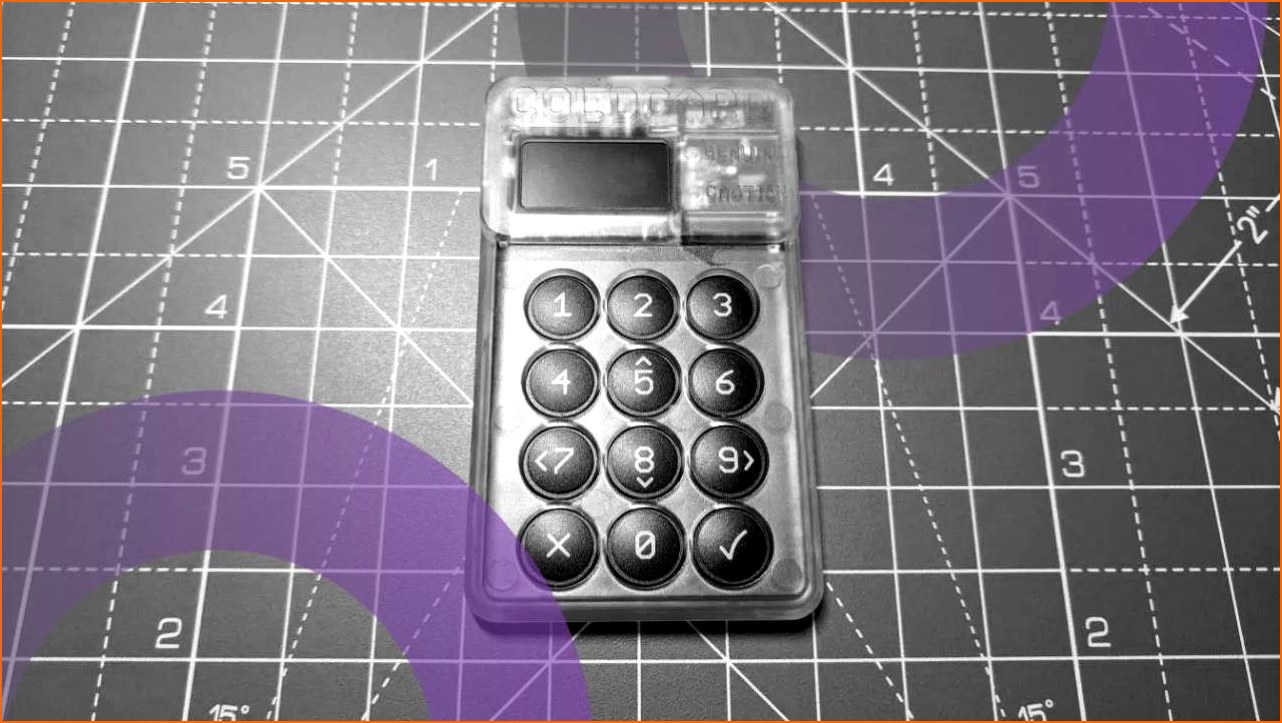
최근 콜드카드(Coldcard) 하드웨어 지갑에서 발생한 세 번째 해킹 공격과 관련하여, 해커가 약 770만 달러(약 100억 원) 상당의 비트코인(BTC) 97.09개를 이동시킨 것으로 나타났다. 이번 자금 이동은 전체 도난 규모의 약 45%에 해당하며, 아직까지 전체 도난 비트코인의 82%는 움직이지 않은 채 잠겨 있는 상태다.
암호화폐 데이터 분석 기업 갤럭시 리서치(Galaxy Research)는 월요일(현지 시간) 보고서를 통해 이 같은 사실을 밝혔다. 이들이 추적한 바에 따르면, 해커는 지난 9월 2일 첫 자금 인출을 시작했으며, 이후 주말 동안 코인조인(CoinJoin)이라는 프라이버시 강화 기법을 활용하여 자금을 세탁하려는 정황이 포착되었다.
이번 콜드카드 공격은 '웨이브 3(Wave 3)'으로 불리는 일련의 공격 중 하나로, 해커는 피해자별로 2-of-2 멀티시그(multisig) 방식으로 293개의 금고(vault)를 생성하여 비트코인을 탈취한 것으로 밝혀졌다. 갤럭시 리서치는 해커가 금고들을 크기 순서대로 처리하고 있다고 분석했으며, 현재까지 11개의 금고는 비었고, 다음 10개 금고에는 총 30.81 BTC가, 나머지 233개의 작은 금고에는 33.77 BTC가 남아 있는 것으로 파악했다.
사건의 발단은 2021년 3월 코인케이트(Coinkite)가 도입한 펌웨어 버그 때문인 것으로 드러났다. 이 버그는 시드(seed) 생성 과정에서 기기의 하드웨어 난수 생성 칩 대신 소프트웨어적인 방식으로 대체하면서, 키 강도를 128비트 엔트로피에서 최대 40비트까지 떨어뜨렸다. 이로 인해 공격자들은 오프라인 환경에서도 개인 키를 재구성하여 하드웨어 지갑을 건드리지 않고도 단일 서명 주소에서 비트코인을 빼낼 수 있었다. 최초의 비트코인 인출 시도는 7월 30일에 시작되었다.
코인케이트는 이 문제점을 해결하기 위해 펌웨어를 전면 개편했으며, 현재 Mk4/Mk5 5.6.2 및 Q 1.5.2Q 버전에서는 사용자가 직접 키 입력, 주사위 굴리기, 동전 던지기 등을 통해 난수를 공급하도록 요구하고 있다. 하지만 이미 취약한 펌웨어에서 생성된 시드는 업데이트만으로는 복구할 수 없기 때문에, 해당 펌웨어로 지갑을 생성했던 사용자들은 반드시 새로운 시드를 생성하고 자금을 새 지갑으로 옮겨야 한다. 코인케이트의 최고 경영자 로돌포 노박(Rodolfo Novak)은 7월 31일 공개 서한을 통해 사과하며, 회사가 사용자들의 신뢰를 회복해야 할 것이라고 밝혔다. 당시 코인케이트는 상세한 기술 분석 보고서를 준비 중이라고 전한 바 있다.
월요일 공개된 갤럭시 리서치의 분석에 따르면, 이전에 알려지지 않았던 58개의 주소에서 공급된 금고가 새롭게 확인되었다. 갤럭시 리서치는 해당 금고의 원인을 '미확인'으로 분류하고 있지만, 이 역시 또 다른 콜드카드 피해 사례일 것으로 추정하고 있다. 만약 이 주장이 사실이라면, 이번 공격으로 인한 총 피해액은 약 1,806 BTC, 즉 1억 4,390만 달러(약 1,900억 원)까지 늘어날 수 있다.
또한, 갤럭시 리서치는 지난 8월에도 확인되지 않은 638.5 BTC 규모의 '웨이브 4(Wave 4)' 공격이 진행 중이었음을 언급한 바 있다. 이 경우 총 피해액은 2,400 BTC를 넘어설 것으로 예상된다. 하지만 8월 6일 이후로는 공격자의 추가적인 자금 이동 정황이 포착되지 않았다. 모든 공격 웨이브를 통틀어, 도난당한 비트코인의 82%는 아직 최초 탈취 위치에 그대로 남아 있는 것으로 나타났다.
이번 자금 이동에 사용된 THORChain은 서로 다른 블록체인 간의 자산 교환을 가능하게 하는 탈중앙화 금융(DeFi) 프로토콜이다. 해커는 9월 2일 첫 자금 인출 시 20.5 BTC를 THORChain을 통해 이더리움(ETH)으로 전환했으며, 이후 주말 동안에는 코인조인 기술을 사용하여 비트코인 거래 추적을 어렵게 만들었다. 코인조인은 여러 사용자의 거래를 하나의 풀(pool)로 묶어 입력과 출력 간의 연결성을 끊는 방식으로, 프라이버시를 강화하는 데 사용된다. 이번 자금 이동에서도 20.56 BTC만이 이더리움으로 전환되었고, 57.24 BTC는 코인조인 거래의 잔돈(change)으로 단일 주소에 보관되어 있으며, 약 19 BTC에 대한 추적은 끊어진 상태라고 갤럭시 리서치는 분석했다.
콜드카드 해킹 사건은 하드웨어 지갑의 보안성에 대한 근본적인 의문을 제기하며 암호화폐 투자자들에게 큰 불안감을 안겨주고 있다. 하드웨어 지갑은 개인 키를 오프라인으로 보관하여 온라인 공격으로부터 자산을 보호하는 것을 목표로 하지만, 이번 사례는 펌웨어 수준의 취약점이 심각한 보안 문제를 야기할 수 있음을 보여주었다. 투자자들은 더욱 신중하게 지갑 선택 및 펌웨어 업데이트 여부를 점검하고, 정기적인 보안 감사 및 최신 보안 패치 적용 여부를 확인하는 것이 중요해졌다. 또한, 다중 서명(multisig) 지갑 사용, 보안이 강화된 대체 지갑 솔루션 고려 등 추가적인 보안 조치를 취하는 것이 권장된다.