
트레저, 이메일 공급업체 해킹으로 피싱 공격 경고
 Decrypt2026년 9월 10일 08:021
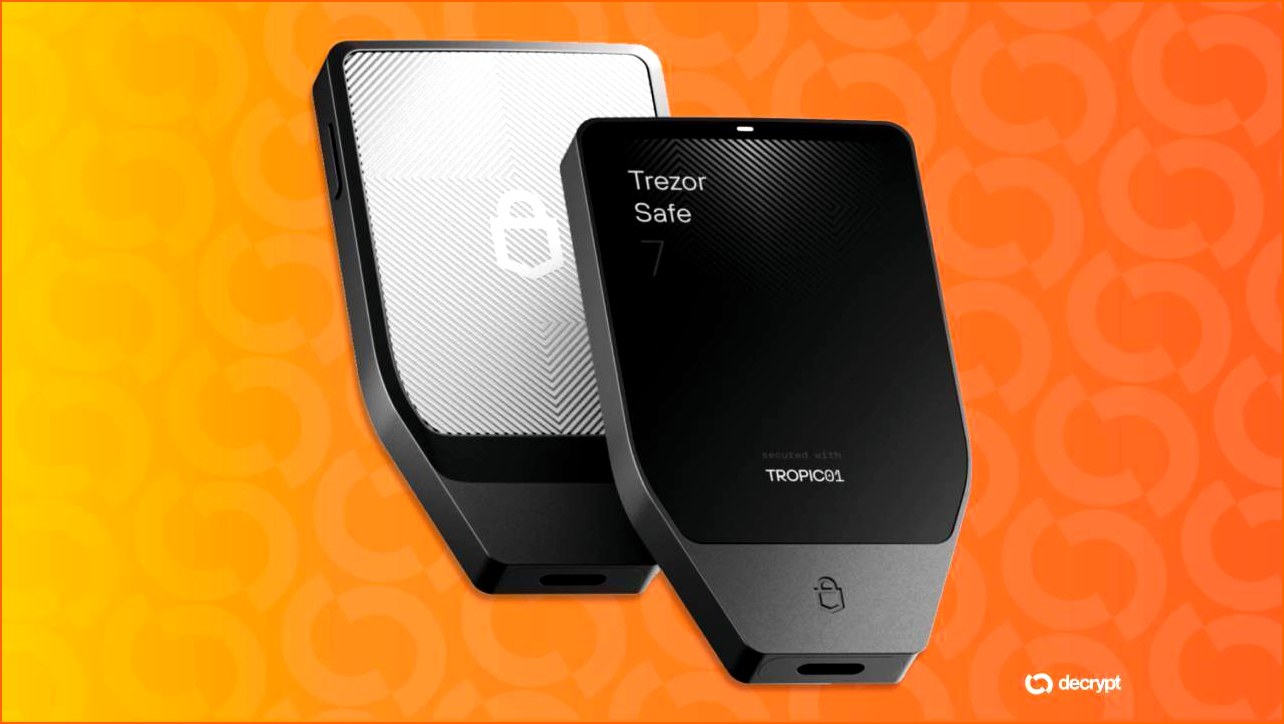
비트코인 하드웨어 지갑 제조사 트레저(Trezor)가 해커들이 이메일 공급업체를 침해하여 사용자를 대상으로 피싱 공격을 감행했다고 사용자들에게 경고했습니다. 이번 공격은 'STM32 하드웨어 취약점'을 주장하며 트레저 기기의 복구 문구가 약화될 수 있다는 거짓 경고를 퍼뜨린 것으로 밝혀졌습니다.
트레저는 공식 X(구 트위터) 계정을 통해 "'Critical Security Alert: STM32 Entropy Vulnerability'(중요 보안 경고: STM32 엔트로피 취약점)이라는 제목의 이메일은 저희가 보낸 것이 아니며, 피싱 시도입니다. 어떤 링크도 클릭하지 마십시오."라고 사용자들에게 주의를 당부했습니다. 현재 트레저는 공격에 사용된 도메인을 차단했으며, 해커가 어떻게 합법적인 도메인에 접근할 수 있었는지에 대한 조사를 진행하고 있습니다.
이 가짜 트레저 이메일은 회사의 엔지니어들이 자사 기기에 사용되는 STM32 마이크로컨트롤러에서 '치명적인 하드웨어 수준의 취약점'을 발견했다고 주장합니다. 더 나아가, 이 결함이 약 4개 기기 중 1개에 영향을 미치며 복구 문구의 무작위성(엔트로피)을 불충분하게 만들 수 있다고 거짓으로 명시하고 있습니다. 이는 최근 콜드카드(Coldcard) 익스플로잇으로 인해 사용자들에게 1억 3천만 달러 이상의 비트코인이 손실된 사건과 관련하여 사용자들의 불안감을 자극하려는 의도로 풀이됩니다.
트레저는 동부 표준시 오후 4시 30분 이후에 성명을 발표하여 해당 이메일을 사기라고 규정하고 사용자들에게 경고했지만, 이미 여러 사용자들이 합법적인 트레저 이메일 주소로 보이는 발신처로부터 피싱 사기 이메일을 받았다고 보고한 지 몇 시간 후였습니다.
이러한 공격은 트레저뿐만 아니라 다른 하드웨어 지갑 사용자들에게도 확산될 가능성이 제기되고 있습니다. 카사(Casa)의 공동 창립자이자 CEO인 닉 뉴먼(Nick Neuman)은 X를 통해 “마케팅 이메일 공급업체가 침해되었을 가능성이 높다”며, “조심하고 의심스러운 링크를 통해 특정 행동을 유도하는 공급업체 이메일을 신뢰하지 마라”고 밝혔습니다. 비트코인 보안 연구원이자 카사 최고 보안 책임자인 제임슨 로프(Jameson Lopp)도 유사한 경고를 올렸습니다. 그는 “위협 행위자들이 트레저와 비트박스(BitBox)가 사용하는 이메일 공급업체를 침해했을 수 있다”며, “보안 업데이트가 필요하다는 악성 이메일이 발송되고 있으며, 이메일은 스푸핑된 것으로 보이지 않는다. 이러한 보안 권고는 전혀 발행된 적이 없다!”고 강조했습니다.
이 사건은 하드웨어 지갑 사용자들의 보안 의식을 다시 한번 상기시키는 계기가 되었습니다. 하드웨어 지갑은 디지털 자산을 오프라인 상태로 보관하여 높은 수준의 보안을 제공하지만, 사용자 계정 정보 및 개인 정보가 저장된 이메일 공급업체의 보안 취약점은 여전히 잠재적인 공격 경로가 될 수 있음을 시사합니다.
트레저는 지난 9월에도 배송 대행업체인 쉽몬크(ShipMonk)의 데이터 유출로 인해 80,689명의 고객 이름, 이메일 주소, 전화번호, 배송 주소 등 개인 정보가 노출되는 사건을 겪었습니다. 당시 트레저는 유출된 정보가 더욱 정교한 피싱 공격에 사용될 수 있다고 경고한 바 있습니다. 이러한 일련의 사건들은 암호화폐 사용자뿐만 아니라 디지털 자산을 다루는 모든 개인 및 기업에게 서드파티 서비스 제공업체의 보안 관리의 중요성을 강조합니다.
사용자들은 신뢰할 수 있는 출처로부터의 공식적인 공지인지 항상 확인하고, 의심스러운 이메일이나 링크는 절대 클릭하지 않도록 주의해야 합니다. 또한, 개인 정보 보호를 위해 2단계 인증(2FA)을 활성화하고, 중요한 정보는 정기적으로 백업하는 습관을 들이는 것이 필수적입니다.
암호화폐 시장은 기술 발전과 함께 끊임없이 진화하고 있으며, 이에 맞춰 보안 위협 또한 더욱 정교해지고 있습니다. 트레저와 같은 하드웨어 지갑 제조사들은 사용자의 자산을 보호하기 위해 지속적으로 보안 강화에 힘써야 하며, 사용자들 역시 최신 보안 정보를 숙지하고 경각심을 늦추지 않는 것이 중요합니다. 이번 이메일 공급업체 해킹 사건은 암호화폐 생태계 전반의 보안 인프라 점검의 필요성을 다시 한번 제기하고 있습니다.