
거버넌스 허점 노린 앰플포스 거액 자금 탈취 시도 '실패'
 CryptoSlate2026년 9월 16일 01:305
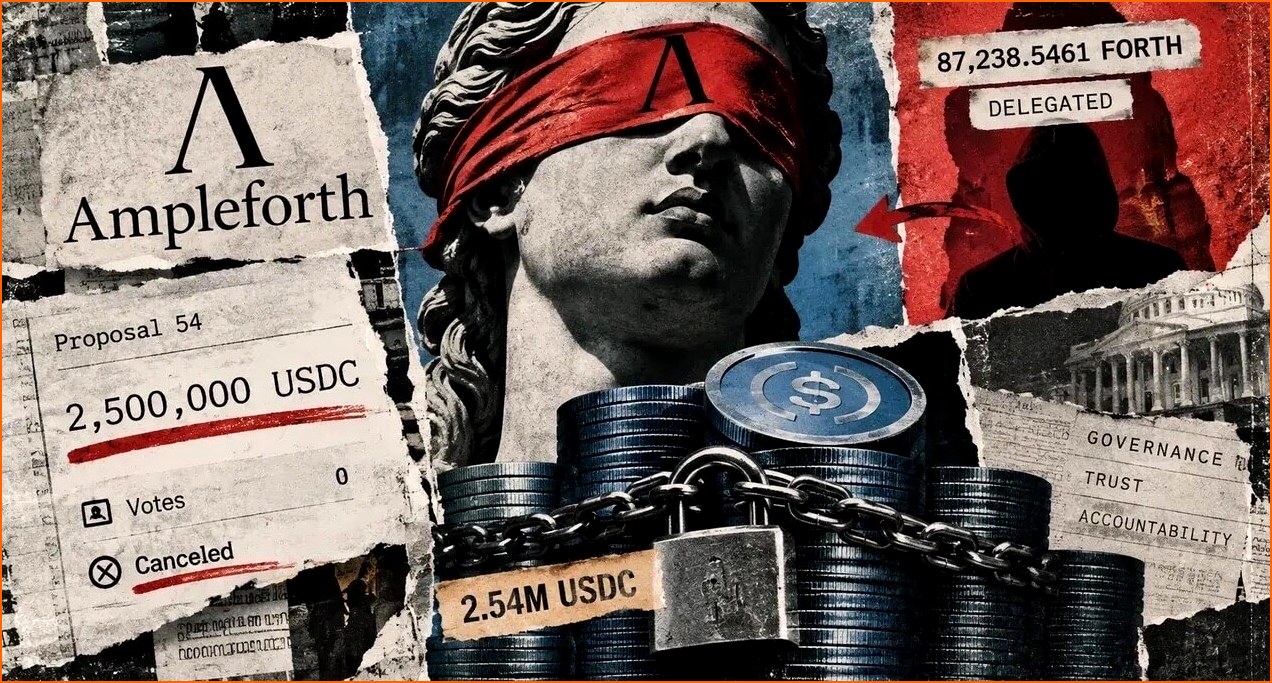
탈중앙화 금융(DeFi) 프로토콜 앰플포스(Ampleforth)에서 FORTH 토큰 보유자들의 거버넌스 투표권을 이용한 거액 자금 탈취 시도가 발생했으나, 프로토콜의 자체적인 거버넌스 메커니즘에 의해 사전에 차단된 것으로 확인되었습니다. 해당 시도는 앰플포스 재단의 총 USDC 보유량의 약 98%에 달하는 250만 USDC를 목표로 했으나, 투표 시작 전 온체인 상에서 무산되었습니다.
**투표 시스템의 취약점과 탈취 시도 배경**
사건의 발단은 앰플포스의 온체인 제안 시스템에 대한 거버넌스 투표권 제어 방식에서 비롯되었습니다. 앰플포스 프로토콜은 FORTH 토큰 보유자들의 투표를 통해 운영되며, 특정 제안 시스템은 FORTH 토큰의 투표력에 의해 통제됩니다. 특히, 제안자의 블록 이전 투표력이 특정 임계값 이하로 떨어질 경우 해당 제안이 취소될 수 있는 기능이 거버넌스 코드에 포함되어 있습니다.
지난 9월, 앰플포스에서 제안 번호 54(Proposal 54)가 온체인 상에서 취소되었습니다. 이 제안은 제안자에게 250만 USDC를 이체하는 내용을 담고 있었습니다. 그러나 온체인 기록 상 해당 제안은 단 한 표의 찬성도 얻지 못한 채, 예정된 투표 시작 블록 이전에 취소 처리되었습니다. 결과적으로 USDC의 이체는 실행되지 않았습니다.
이 제안의 제안자는 'Observatory for SPOT'이라는 이름의 공개적이고 오픈소스인 분석 인터페이스를 위한 후향적 보조금으로 자금 이체를 요청했습니다. 이 도구는 AMPL 및 SPOT 생태계를 위한 것으로, 이미 완성되었으며 독립적이고 비공식적인 성격을 띤다고 설명되었습니다. 제안의 유일한 실행 가능한 조치는 제안자 지갑(0x730C…dd82)으로 USDC를 직접 전송하는 것이었습니다.
제안 당시, 앰플포스 재단은 약 254만 USDC와 총 356만 달러 상당의 가치 있는 자산을 보유하고 있었던 것으로 파악되었습니다. 따라서 요청된 250만 USDC는 재단의 USDC 보유량의 약 98.5%에 해당하며, 총 보유 자산의 약 70.2%에 달하는 막대한 규모였습니다.
**집중된 투표권과 갑작스러운 제안 취소**
탈취 시도로 의심되는 정황은 제안 생성 직전에 드러났습니다. 제안이 생성되기 얼마 전, 특정 주소(0x38cA…24D8)는 87,238.5461 FORTH에 달하는 상당한 양의 투표권을 제안자 지갑으로 위임했습니다. 이 위임이 있은 약 19분 후에 제안 생성 트랜잭션이 발생했습니다. 제안서에는 0x38cA…24D8 주소가 향후 투표하거나 투표권을 위임할 수 있는 주소 중 하나로 명시되어 있었습니다. 해당 주소의 실질적인 소유주에 대한 정보는 제안서나 온체인 기록 상으로는 명확히 밝혀지지 않았습니다.
더욱 의심스러운 점은, 제안이 생성된 다음 날인 9월 14일에 동일한 주소(0x38cA…24D8)가 위임받았던 87,238.5461 FORTH를 다시 다른 곳으로 이전했다는 사실입니다. 그리고 그로부터 약 14분 후에 'cancel(54)' 함수를 호출하여 제안 54를 취소했습니다. 이 일련의 과정은 앰플포스의 거버넌스 코드에 명시된 '제안자의 블록 이전 투표력이 임계값 이하로 떨어질 경우 제안을 취소할 수 있다'는 규칙과 정확히 부합합니다.
이러한 거래 순서는 해당 규칙을 이용한 의도적인 제안 취소로 해석될 수 있습니다. 물론, 이 자체만으로는 명확한 계약 경로의 결정이나 특정 인물의 동기를 단정하기는 어렵습니다. 하지만 공격적인 자금 탈취 시도가 있었을 가능성을 강하게 시사합니다.
**거버넌스 시스템의 허점과 보안 경고**
앰플포스의 공식 거버넌스 문서는 일반적인 절차로 토론, 공식 제안 개발, 집중 토론, 선택적인 오프체인 신호, 기술 작업 등을 거쳐 최종적인 구속력 있는 온체인 투표로 이어지는 단계를 명시하고 있습니다. 그러나 실제 배포된 거버넌스 계약의 제출 게이트는 투표력에 의해 결정된다는 점에서, 문서상의 절차와는 괴리가 있음을 보여줍니다.
이번 제안 54의 경우, 어떤 예비 단계가 구체적으로 이루어졌는지는 명확하지 않습니다. 다만, 집중적인 위임받은 투표력을 받은 직후 제안자 지갑이 즉시 제안을 제출했다는 사실은 분명합니다. 이는 커뮤니티의 검증과 지지를 거치기 전에 막대한 자금 이체 요청이 바인딩 시스템에 도달할 수 있다는 거버넌스 시스템의 노출된 취약점을 드러냅니다.
실제로 보안 업체인 GoPlus Security는 제안이 취소되기 직전, 아직 보류 중인 제안에 대해 X(구 트위터)를 통해 경고를 보냈습니다. GoPlus Security는 해당 제안을 '공격'으로 규정했으며, 이러한 평가는 현재까지도 유지되고 있습니다.
온체인 기록은 제안이 취소되었고, 재단의 자금 손실이나 실행된 악용 사례는 없음을 명확히 보여줍니다. 하지만 제안자의 실제 의도는 여전히 명확히 입증되지 않은 상태입니다.
이번 사건은 DeFi 프로토콜의 거버넌스 설계 및 운영에 있어 중요한 시사점을 제공합니다. 투표권 위임 메커니즘의 잠재적 악용 가능성을 인지하고, 커뮤니티 참여와 투명성을 강화하는 방향으로 거버넌스 시스템을 지속적으로 개선하는 것이 필수적입니다. 또한, 제안 과정의 초기 단계에서도 충분한 논의와 검증을 거치도록 하는 메커니즘 마련이 필요해 보입니다.
현재 USDC는 0.00%의 변동률을 보이며, 시가총액 기준 6위를 기록하고 있습니다.