
AI 가짜 코인 거래 봇, 암호화폐 지갑 탈취 노린다
 CryptoSlate2026년 9월 18일 14:102
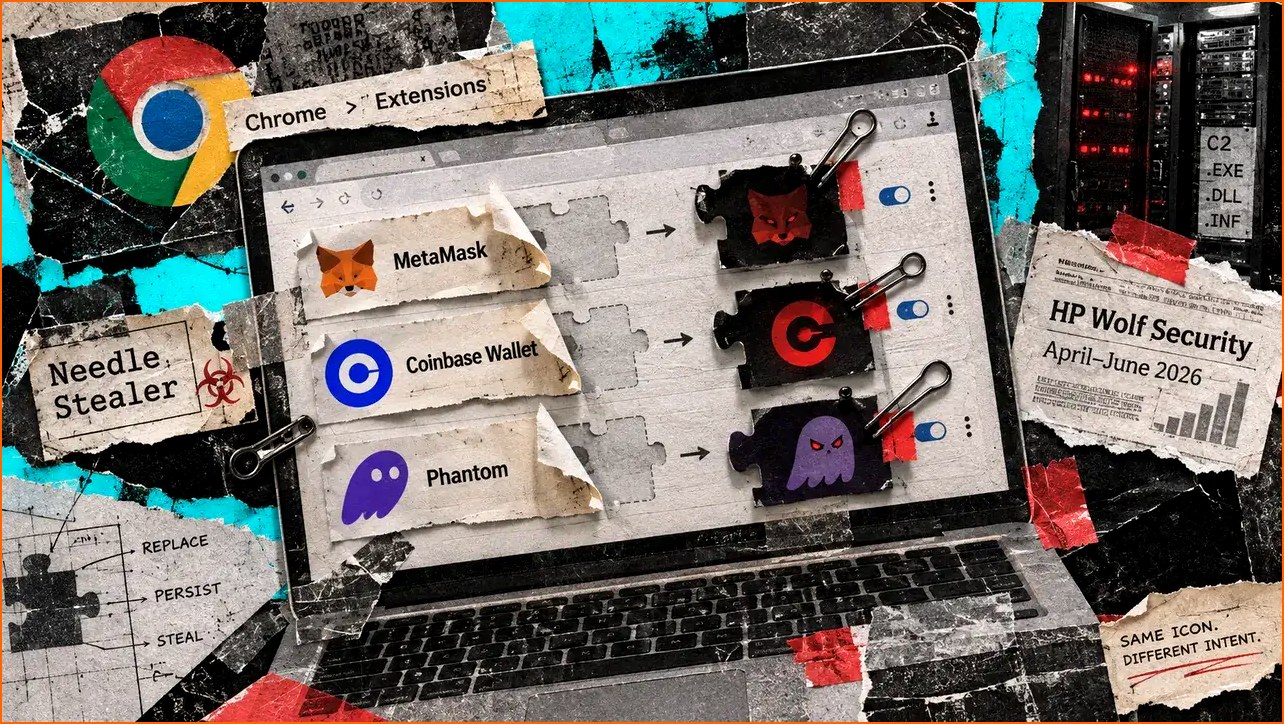
최근 AI를 앞세운 가짜 암호화폐 거래 솔루션이 이용자들의 브라우저에 설치된 암호화폐 지갑 확장 프로그램을 은밀히 대체하며 금품 탈취를 시도하는 악성코드 캠페인이 포착되었습니다. HP 울프 시큐리티(HP Wolf Security)의 위협 연구팀은 이러한 사실을 공개하며, 사용자들이 각별한 주의를 기울일 것을 당부했습니다.
**AI 거래 도우미 사칭 악성코드의 진화**
이 캠페인은 '가짜 AI 암호화폐 거래 보조기'를 미끼로 삼아 유포되었습니다. 공격자들은 마치 개인 맞춤형 전략을 수행하고 24시간 거래를 지원하는 똑똑한 AI 도우미인 것처럼 'tradingclaw[.]pro' 웹사이트를 홍보했습니다. 검색 엔진 최적화(SEO) 기법과 유료 광고를 통해 잠재적인 피해자들을 유인했으며, 이들은 해당 소프트웨어의 설치 파일로 위장된 ZIP 압축 파일을 다운로드하도록 유도했습니다.
압축 파일 안에는 'Trading Agent.exe'라는 실행 파일과 'iviewers.dll'이라는 DLL 파일이 포함되어 있었습니다. HP는 여기서 주목할 만한 점으로, 'Trading Agent.exe'가 실제로는 마이크로소프트에서 제공하는 합법적인 OLE/COM 객체 뷰어인 'OLEView' 프로그램이었다는 사실을 지적했습니다. 더욱이 이 프로그램은 마이크로소프트의 디지털 서명을 받아 신뢰도를 높였으며, 이를 통해 윈도우 스마트스크린(SmartScreen)의 평판 검사를 우회하는 데 성공했습니다. 악성 페이로드는 이와 함께 제공된 DLL 파일에 숨겨져 있었습니다.
**신뢰 받는 프로그램을 통한 악성 코드 실행**
피해자가 신뢰를 바탕으로 'Trading Agent.exe'를 실행하면, 프로그램은 함께 포함된 악성 DLL 파일을 로드하게 됩니다. 이 DLL에 포함된 코드는 'Needle Stealer'라는 악성코드를 복호화하고, '프로세스 퍼링(process hollowing)'이라는 기법을 사용했습니다. 프로세스 퍼링은 합법적인 새 프로세스 내부에 악성 코드를 실행시키는 기술로, 탐지를 어렵게 만드는 고전적이면서도 효과적인 방법 중 하나입니다. 이처럼 합법적인 프로그램을 매개체로 삼아 악성코드를 은밀하게 실행함으로써, 사용자들의 의심을 최소화하고 공격 성공률을 높이려는 의도가 엿보입니다.
**가상화폐 지갑 확장 프로그램 대체 및 정보 탈취 방식**
'Needle Stealer' 악성코드는 성공적으로 실행된 후, 크로미움(Chromium) 기반 브라우저의 확장 프로그램 목록을 검사합니다. 이후 각 확장 프로그램의 고유 식별자(32자 길이)를 미리 정해둔 목록과 대조합니다. 이 목록에는 팬텀(Phantom), 트러스트 월렛(Trust Wallet), 아토믹 월렛(Atomic Wallet), 코인베이스 월렛(Coinbase Wallet), OKX 월렛, 메타마스크(MetaMask), 톤키퍼(Tonkeeper) 등 7가지 주요 암호화폐 지갑 확장 프로그램이 포함되어 있었습니다. 만약 대상 확장 프로그램이 발견되면, 악성코드는 해당 브라우저를 강제로 종료시키고, 기존의 확장 프로그램 폴더에 악성으로 대체된 확장 프로그램을 설치합니다.
이렇게 대체된 지갑 확장 프로그램은 첫 실행 시 공격자의 명령 및 제어(C2) 서버와 통신을 시도하고, 백업 도메인 목록을 로드합니다. HP는 공격자들이 실제와 매우 흡사한 로그인 화면을 만들어 사용자들을 속였다고 밝혔습니다. 사용자가 대체된 인터페이스에 암호화폐 지갑 ID와 비밀번호를 입력하면, 이 정보는 즉시 공격자에게 전송되어 자금 탈취로 이어질 수 있습니다.
메타마스크는 자체 보안 안내를 통해, '비밀 복구 구문(Secret Recovery Phrase)'으로 생성된 지갑의 경우 비밀번호는 로컬에서만 메타마스크를 잠금 해제하는 용도로 사용되며, 다른 곳에서 지갑을 복구할 수는 없다고 명시하고 있습니다. 하지만 이번 공격은 이미 컴퓨터 자체가 감염된 상태에서 발생했기 때문에, 로컬에 접근 가능한 모든 자산이 위험에 노출될 수 있습니다. 즉, 공격자는 단순히 비밀번호 탈취뿐만 아니라, 이미compromised된 기기에서 다양한 방법으로 암호화폐에 접근할 수 있는 경로를 확보하게 되는 것입니다.
**피해 규모 및 향후 전망**
HP의 보고서나 관련 뉴스 요약본에서는 이번 캠페인으로 인한 전체 피해자 수나 총 손실액에 대한 구체적인 정보는 공개되지 않았습니다. 다만, 'Needle Stealer'는 'TradingClaw' 캠페인의 일부로 파악되었으며, 다른 악성코드 로더를 통해서도 유포되고 있는 것으로 확인되었습니다. 가짜 AI 거래 도우미는 이러한 광범위한 악성코드 운영으로 진입하는 여러 경로 중 하나일 뿐임을 시사합니다.
이번 사건은 AI 기술이 발전함에 따라 이를 악용한 사이버 범죄 역시 더욱 정교해지고 있음을 보여주는 사례입니다. 특히 암호화폐 투자자들의 높은 관심과 AI 기술에 대한 기대감을 역이용하는 공격 방식은 앞으로 더욱 빈번하게 발생할 수 있습니다. 사용자들은 출처가 불분명한 AI 기반 거래 도구나 소프트웨어를 설치할 때 극도로 신중해야 하며, 항상 최신 보안 업데이트를 유지하고 다단계 인증(MFA)과 같은 보안 수단을 적극 활용하여 자산을 보호해야 할 것입니다. 또한, 암호화폐 지갑 비밀번호 관리에도 더욱 철저한 주의가 요구됩니다. 이번 사건은 암호화폐 생태계 전체의 보안 인식 강화 필요성을 다시 한번 일깨워주고 있습니다.