
싱귤래리티넷 다리 해킹, 155만 달러 상당 FET 탈취 및 NTX 대량 발행
 CryptoSlate2026년 9월 22일 03:404
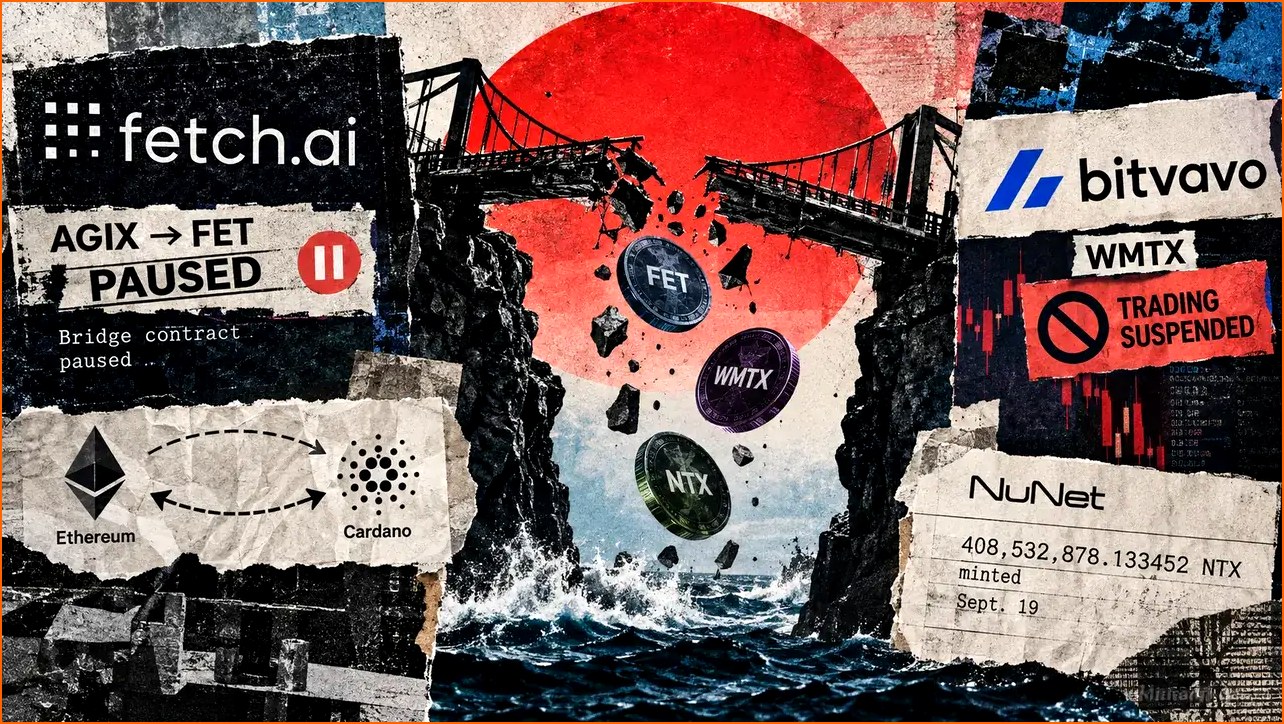
## 싱귤래리티넷 다리 해킹으로 155만 달러 상당 FET 탈취, 연계된 NTX 대량 발행 의혹
[서울=암호화폐·금융 전문 기자] 최근 싱귤래리티넷(SingularityNET)의 이더리움 브릿지에서 발생한 보안 사고로 약 155만 달러 상당의 FetchAI(FET) 토큰이 탈취당했으며, 이후 동일한 공격 지갑으로 누넷(NuNet)의 NTX 토큰이 대량 발행되어 논란이 일고 있습니다. 이는 단일 지갑에서 발생한 연계된 공격으로 추정되며, 암호화폐 시장의 보안 취약점을 다시 한번 드러냈습니다.
**870만 FET 탈취…브릿지 계약 취약점 노린 정교한 공격**
블록체인 보안 감사 업체 아테나(Athena)의 온체인 포렌식 보고서에 따르면, 지난 9월 19일 공격자는 싱귤래리티넷의 이더리움 브릿지 역할을 하는 'TokenConversionManagerV3' 계약에서 8,721,530개의 FET 토큰을 탈취했습니다. 이는 당시 약 155만 달러(한화 약 20억 원)에 달하는 규모입니다. 공격은 브릿지 계약 자체의 결함이 아닌, 브릿지 운영에 필요한 백엔드 인증 키가 손상된 것을 틈타 이루어진 것으로 파악되었습니다.
보고서에 따르면, 브릿지 계약은 신뢰하도록 설정된 주소로부터의 유효한 서명을 통해 FET 토큰을 출금할 수 있도록 설계되었습니다. 문제는 이 과정에서 공격자가 계약의 'conversionIn' 함수를 이용해 단일 거래로 870만 FET를 인출할 수 있었다는 점입니다. 일반적으로 토큰이 이더리움에서 빠져나갈 때 적용되는 100만 FET의 거래 한도가 'conversionIn' 과정에서는 적용되지 않았던 것으로 보입니다. 더욱이, 서명된 메시지에 최종 수신자가 명확히 바인딩되지 않아, 유효한 인증만 있다면 공격자가 원하는 주소로 토큰을 보낼 수 있었습니다.
**4억 850만 NTX 대량 발행…동일 지갑으로 전송**
FET 토큰 탈취 사건 발생 약 29분 후, 또 다른 이상 징후가 포착되었습니다. 동일한 공격 지갑으로 누넷(NuNet)의 NTX 토큰이 408,532,878개 대량 발행되어 전송된 것입니다. 이는 누넷의 공식 발행량 중 약 42%에 해당하는 막대한 양입니다. 포렌식 보고서는 이 NTX 대량 발행이 이전 FET 탈취와 연계된 계획적인 공격의 일부일 가능성이 매우 높다고 지적했습니다.
보고서는 또한, FET 탈취 약 45분 전인 9월 19일 19시 36분(UTC 기준)에 누넷의 민터(minter) 키를 가진 주소가 공격 지갑으로 0.3667 ETH를 직접 전송했으며, 다른 공격 연루 계정은 2,430만 개의 NTX를 해당 지갑으로 이동시킨 정황도 포착했다고 밝혔습니다. 이는 공격자들이 사전에 자금을 세탁하고 토큰을 확보하기 위한 준비 단계를 거쳤음을 시사합니다.
**피해 확산 방지 노력…브릿지 및 컨버전 기능 일시 중단**
이번 사건의 심각성을 인지한 Fetch.ai 측은 즉각적으로 AGIX(또는 FET) 토큰으로의 전환(conversion) 기능과 이더리움 측 브릿지 계약을 일시적으로 중단하는 조치를 취했습니다. Fetch.ai는 이번 사고가 자신들의 자체 계약이나 FET 토큰의 일반적인 전송과는 무관하며, 주로 싱귤래리티넷의 이더리움-카르다노 브릿지 인프라에서 발생한 문제라고 공식 입장을 밝혔습니다. 현재 Fetch.ai의 자체 계약 및 FET 토큰의 정상적인 전송은 운영에 문제가 없는 상태입니다.
**공격 주체 및 배후 조사 중…보안 강화 요구 증대**
싱귤래리티넷과 Fetch.ai는 현재 이번 공격의 정확한 주체와 배후를 파악하기 위한 조사에 착수했습니다. 이번 사건은 단순히 브릿지 계약의 취약점을 넘어, 인증 키 관리의 허점과 내부 시스템 접근 권한 남용 가능성까지 제기하며 암호화폐 프로젝트들의 전반적인 보안 시스템 점검의 필요성을 부각시키고 있습니다. 특히, 브릿지 계약의 설계 자체에 잠재적인 위험 요소가 있었음이 밝혀지면서, 토큰 발행 및 관리 시스템에 대한 보다 엄격한 검증과 보안 강화가 요구될 것으로 보입니다.
관계자들은 이번 사건이 암호화폐 시장 전체의 신뢰도에 미칠 파장을 주시하고 있으며, 향후 유사한 사고의 재발을 방지하기 위한 기술적, 제도적 개선책 마련에 총력을 기울일 방침입니다. 또한, 이번 사건을 계기로 투자자들 역시 투자 대상 프로젝트의 보안 시스템과 계약 구조를 더욱 면밀히 검토해야 할 필요성이 커졌습니다.
**온체인 데이터 분석 결과…일관된 공격 패턴 확인**
아테나 보고서는 공격이 매우 계획적이고 정교하게 이루어졌음을 뒷받침하는 다수의 온체인 데이터를 제시했습니다. FET 토큰 탈취와 NTX 토큰 대량 발행이 불과 29분이라는 짧은 시간 안에 같은 지갑을 중심으로 이루어졌다는 점, 그리고 FET 탈취 이전에 이미 공격 연루 계정들이 자금을 이동시킨 정황 등은 단일 조직 또는 개인이 배후에 있음을 강력하게 시사합니다. 또한, 누넷의 민터 키가 2023년 3월 이후 사용되지 않다가 이번 공격 시점에 갑자기 활성화된 점은, 해당 키가 외부로 유출되었거나 악의적으로 탈취되었을 가능성을 높입니다.
이번 사건은 탈중앙화 금융(DeFi) 생태계의 상호 연결성이 증가함에 따라, 하나의 프로젝트에서 발생하는 보안 사고가 다른 프로젝트로 연쇄적인 영향을 미칠 수 있음을 보여주는 사례입니다. 브릿지 솔루션은 서로 다른 블록체인 간의 자산 이동을 가능하게 하는 핵심 인프라 역할을 하지만, 동시에 해킹의 표적이 되기 쉬운 지점이기도 합니다. 따라서 브릿지 개발 및 운영사들은 물론, 브릿지를 이용하는 프로젝트들도 지속적인 보안 감사와 업데이트에 힘써야 할 것입니다. Fetch.ai와 싱귤래리티넷의 향후 대응 및 조사 결과 발표에 귀추가 주목됩니다.