
콜드카드 해킹 피해 52 BTC, 복구 신탁으로 이동
 CoinDesk2026년 9월 22일 15:270
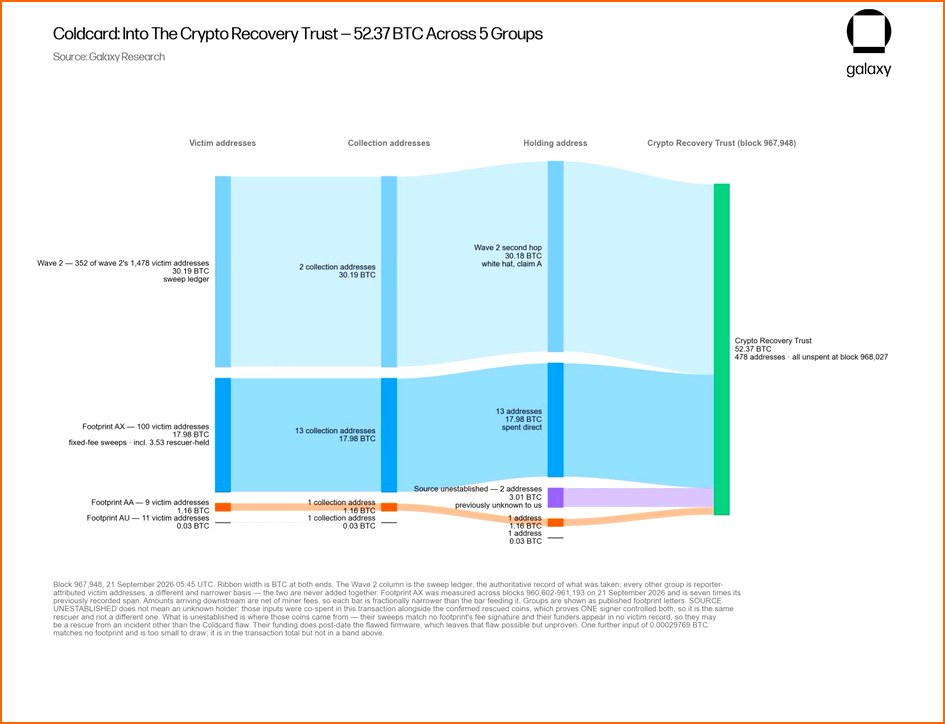
지난 7월 발생했던 콜드카드(Coldcard) 하드웨어 지갑 해킹 사건과 관련된 52.37 비트코인(BTC)이 복구 신탁 주소로 옮겨졌다고 갤럭시디지털(Galaxy Digital)의 리서치 책임자 알렉스 쏜(Alex Thorn)이 밝혔다. 이는 해킹 피해자들의 자산을 보호하고 반환하기 위한 '화이트햇(Whitehat)' 해커들의 움직임으로 풀이된다.
해당 해킹 사건은 지난 7월 30일부터 시작되었으며, 여러 차례에 걸쳐(1차, 2차, 3차 공격) 약 1억 달러 이상의 비트코인 손실을 초래한 것으로 추정된다. 공격자들은 취약한 소프트웨어 기반 난수 생성 기능을 악용하여 지갑 시드(seed)를 생성했고, 이를 통해 해커들이 지갑 비밀번호를 재구성할 수 있었다. 이로 인해 콜드카드 지갑 사용자들은 상당한 자산을 잃을 위험에 처했다.
콜드카드를 제조하는 코인케이트(Coinkite)는 이후 펌웨어를 패치했지만, 이미 취약한 시드로 노출된 자금은 패치 여부와 관계없이 위험에 처해 있었다. 이처럼 보안 취약점을 이용한 공격이 이어지면서, 많은 피해자들이 발생했다.
하지만 이번에 이동된 52.37 BTC는 악의적인 공격자들이 탈취한 것이 아니라, 화이트햇 해커들, 즉 윤리적인 사이버 보안 전문가들이 탈취된 자금을 안전하게 보관하고 피해자에게 반환하기 위해 움직인 것으로 확인되었다. 이들은 해킹 기술을 이용해 보안 약점을 찾아내고 수정하는 역할을 수행한다.
이번에 이동된 52.37 BTC는 2차 공격으로 추적된 자금 중 일부와 'AA', 'AU', 'AX'로 표시된 세 개의 발자국(footprint)이 통합된 것으로, 'claim:cryptorecoverytrust dot com'이라는 OP_RETURN 메시지를 포함한 주소로 전송되었다. 이 거래는 블록 967,948에서 확인되었다.
알렉스 쏜은 이 금액이 추적된 총 해킹 자금의 2.8%를 차지하며, 2차 공격 자금의 약 40%가 현재 화이트햇 활동으로 식별되었다고 설명했다. 또한, 동일한 거래에서 이전 추적 기록이 없는 추가 3.0134 BTC도 CRT 주소로 유입되었다. 쏜은 이것이 추가적인 화이트햇 복구 자금일 것으로 추정하지만, 아직 확인되지 않았다고 강조했다.
이번 사건은 암호화폐 보안의 중요성과 함께, 해킹 피해를 복구하기 위한 다양한 노력이 진행되고 있음을 보여준다. 피해자들은 cryptorecoverytrust.com 웹사이트를 방문하여 자신의 지갑 주소를 검색함으로써, 복구된 자금에 포함되었는지 여부를 확인할 수 있다. 이는 해커들의 악의적인 공격에 맞서 자산을 되찾으려는 공동체의 노력이 결실을 맺고 있음을 시사한다.
콜드카드 해킹 사건은 하드웨어 지갑과 같은 중앙 집중식 보안 솔루션의 잠재적 위험성을 다시 한번 부각시켰다. 사용자는 항상 최신 보안 업데이트를 유지하고, 개인 키 관리에 철저를 기해야 한다. 또한, 이러한 화이트햇 해커들의 활동은 암호화폐 생태계의 건전성을 유지하는 데 중요한 역할을 한다는 점을 인식해야 한다.