
아이폰 앱, 7억 원대 테더(USDT) 탈취…iOS 보안망 뚫었다
 CryptoSlate2026년 9월 23일 07:502
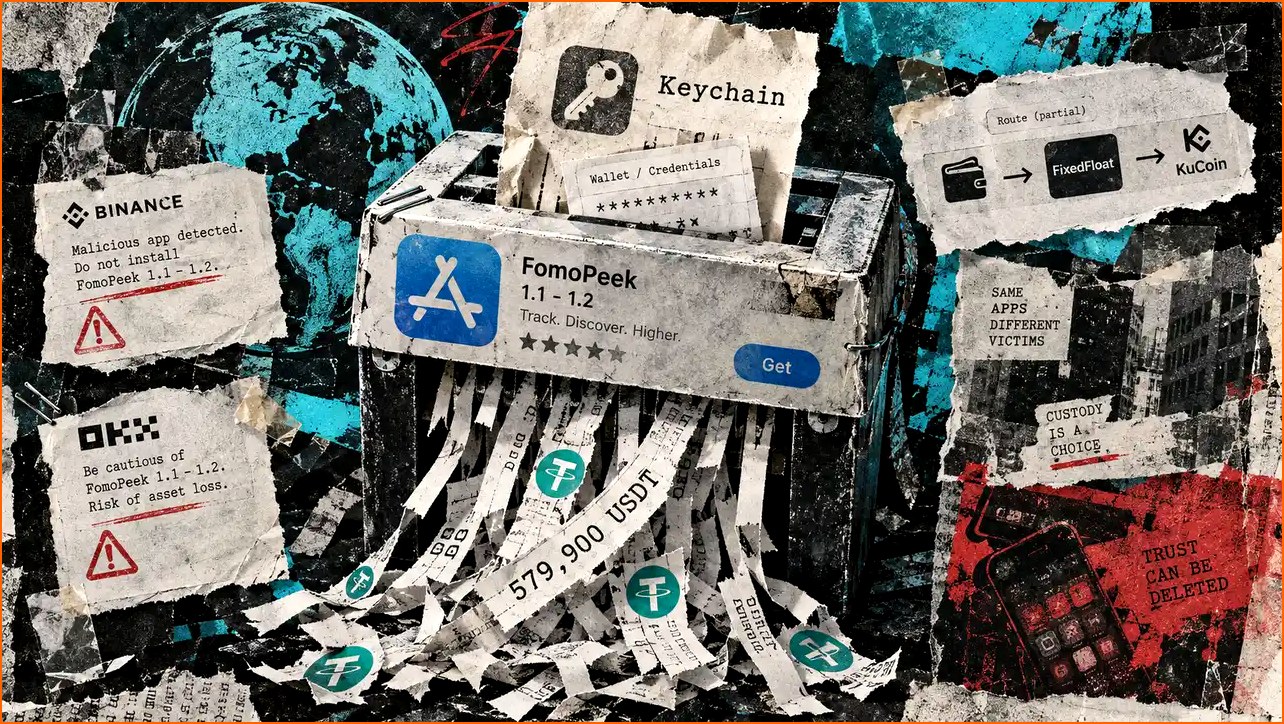
아이폰 이용자들이 암호화폐 자산을 노린 악성 앱에 의해 약 7억 7천만 원(58만 달러) 상당의 테더(USDT)를 탈취당하는 사건이 발생했다. 애플 앱스토어를 통해 유포된 'FomoPeek'이라는 이름의 이 앱은 기존 iOS의 강력한 보안 체계인 샌드박스(sandbox)를 우회하여 개인 키, 시드 문구 등 민감한 정보에 접근한 것으로 드러났다. 이는 암호화폐 사용자들의 자산 안전에 심각한 위협이 될 수 있음을 시사한다.
블록체인 보안 전문 기업 슬로우미스트(SlowMist)는 주말 동안 도난당한 자산과 관련된 개인 키 유출 신고를 받고 FomoPeek 앱에 대한 조사에 착수했다. 일부 피해자들은 이미 FomoPeek 앱의 1.1 또는 1.2 버전을 설치한 것으로 파악됐다. 이 앱은 이더리움, 솔라나, 트론 네트워크의 대규모 암호화폐 거래를 모니터링하는 '읽기 전용' 도구로 홍보되었으나, 실제로는 악의적인 목적으로 설계된 것으로 밝혀졌다.
슬로우미스트와 암호화폐 거래소 OKX의 보안 연구원들은 FomoPeek 앱의 문제 버전에 두 개의 숨겨진 모듈이 포함되어 있음을 발견했다. 이 모듈들은 앱의 광고 기능과는 전혀 관련이 없었으며, 외부의 명령 및 제어(Command and Control, C2) 인프라와 통신하거나, 사용자의 아이폰 모델 및 운영체제 버전에 맞춰 진화하는 커널 익스플로잇(kernel exploit) 프레임워크를 포함하고 있었다. 이 프레임워크는 총 8가지의 공격 방법을 지원하는 것으로 알려졌다.
이러한 공격이 성공적으로 이루어지면, 악성 앱은 애플의 애플리케이션 샌드박스 보호 기능을 무력화하고, 다른 앱들이 저장하고 있는 키체인(Keychain) 정보와 파일에 접근할 수 있게 된다. 이는 사용자가 별도의 지갑을 연결하거나 개인 정보를 직접 입력하지 않아도, 기기에 로컬로 저장된 개인 키, 시드 문구, 로그인 자격 증명 등에 접근할 수 있는 경로를 열어주는 것이다. 슬로우미스트의 창립자인 위 시안(Yu Xian)은 이번 공격으로 인해 아이폰 키체인에 저장된 비밀번호뿐만 아니라 다른 애플리케이션이 보유한 암호화된 파일까지 위험에 노출될 수 있다고 경고했다. 공격자가 이 두 가지 정보에 모두 접근할 수 있다면, 기기에 저장된 지갑 정보와 기타 민감한 정보들을 해독할 가능성이 있다고 덧붙였다.
위 시안은 "성공적인 공격이 이루어지면, 앱은 iOS 샌드박스 격리 메커니즘을 뚫고 시스템 키체인(Keychain)을 읽고 복호화할 수 있으며, 기기 내 다른 앱의 데이터 파일에 접근할 수 있게 된다. 이로 인해 개인 키, 니모닉 구문, 로그인 자격 증명, 채팅 기록, 파일 등 기기에 저장된 모든 사용자 데이터가 유출될 위험에 처할 수 있다. 또한, 앱은 공개된 비즈니스 기능과 관련 없는 은밀한 서버와 연결되어 원격 지침을 수신할 수 있다"고 설명했다.
악성 코드가 포함된 모듈은 FomoPeek의 최초 릴리스에는 존재하지 않았다. 슬로우미스트는 9월 9일에 출시된 버전 1.1과 9월 12일에 출시된 버전 1.2에서 이러한 악성 코드를 발견했으며, 이후 9월 17일에 출시된 버전 1.3에서는 해당 코드를 제거했다. 연구원들은 또한 이 프레임워크가 원격 서버로부터 지침을 수신할 수 있으며, 여기에는 익스플로잇 활성화 여부 및 실행 빈도 등을 제어하는 설정이 포함될 수 있다는 점을 확인했다.
이러한 기술적인 발견에 이어, 온체인(on-chain) 분석을 통해 공격자들이 이미 이러한 접근 권한을 악용하여 자산을 탈취한 정황이 포착되었다. 블록체인 분석 업체 살루스(Salus)는 0x6d37f2C5e8F8546b648D317295565dA95975f4BB라는 주소의 공격자가 탈취한 자금을 거래소 등으로 옮기려는 움직임을 포착하고 추적 중이다.
현재 바이낸스, OKX, 게이트(Gate), 비트겟 월렛(Bitget Wallet), 래비(Rabby) 등 다수의 암호화폐 지갑 및 거래소들이 사용자들에게 FomoPeek 앱 사용을 중단하고 관련 자산에 대한 보안 조치를 강화할 것을 권고하고 있다. 이번 사건은 앱 스토어에 등록된 앱이라 할지라도 안심할 수 없으며, 특히 암호화폐 관련 앱의 경우 더욱 철저한 검증과 주의가 필요함을 보여준다. 사용자는 앱의 평판, 리뷰, 개발자 정보 등을 꼼꼼히 확인하고, 공식 채널을 통해서만 앱을 다운로드하는 습관을 들여야 한다. 또한, 개인 키나 시드 문구와 같은 민감한 정보는 절대로 앱이나 웹사이트에 직접 입력하지 말고, 오프라인으로 안전하게 보관하는 것이 중요하다. FomoPeek 사건은 향후 암호화폐 보안 생태계 전반에 걸쳐 앱 스토어 검증 절차 강화 및 사용자들의 경각심 제고에 큰 영향을 미칠 것으로 전망된다.
이번 사태는 또한 애플의 앱 스토어 심사 과정에 대한 의문을 제기한다. 수백만 사용자가 신뢰하는 플랫폼을 통해 악성 앱이 유포되고 막대한 자산 피해가 발생했다는 사실은, 애플의 보안 검증 시스템이 더욱 강화되어야 함을 시사한다. 샌드박스 탈출이라는 고난이도 기술이 악용된 만큼, 단순히 코드 검토만으로는 탐지하기 어려운 보안 위협에 대한 새로운 대응책 마련이 시급하다. 업계에서는 FomoPeek과 같은 사건이 재발하지 않도록 기술적, 제도적 측면에서 다양한 논의가 이루어질 것으로 보인다. FomoPeek 앱을 통한 58만 달러 규모의 USDT 탈취 사건은 암호화폐 시장의 지속적인 성장과 함께 높아지는 보안 위협에 대한 경각심을 일깨우는 중요한 사례로 기록될 것이다.