
매직에덴 NFT, 과거 승인 문제로 이용자 위험 노출
 CryptoSlate2026년 9월 26일 03:000
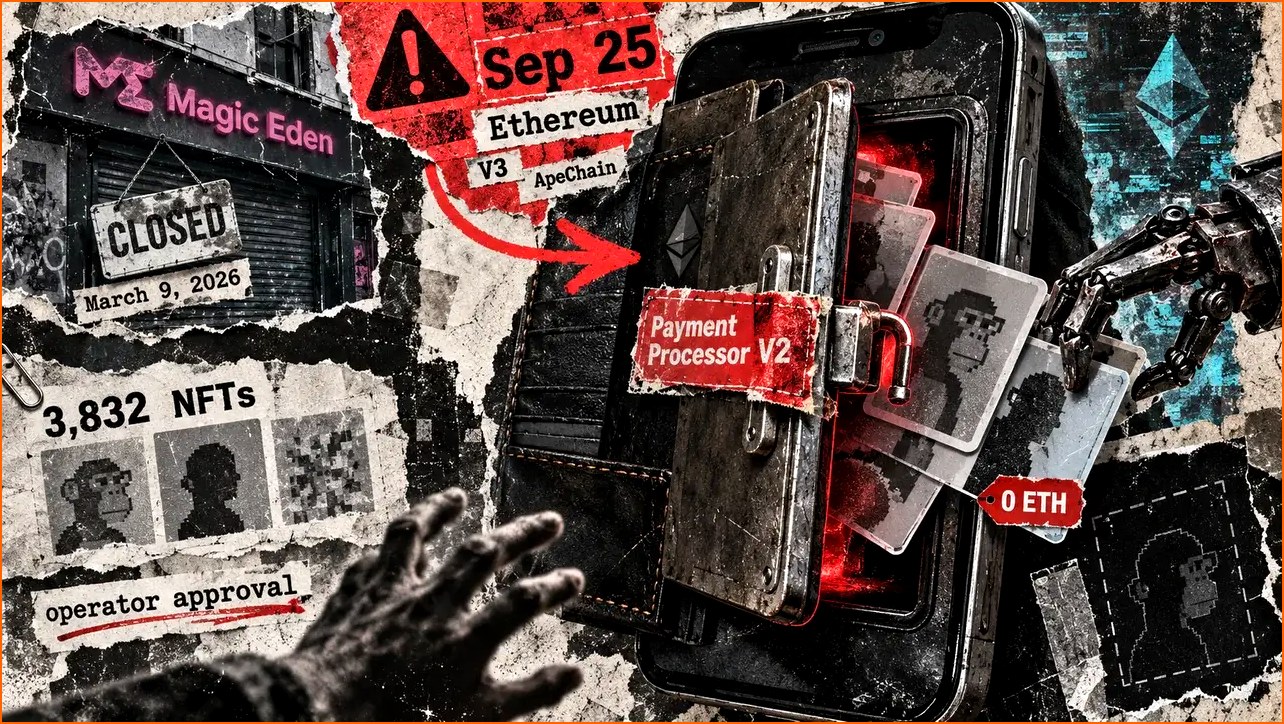
과거 이용자들이 승인했던 매직에덴(Magic Eden) NFT 마켓플레이스의 결제 처리기 계약 잔존 문제가 일부 이용자들에게 지속적인 위험을 초래하고 있다는 경고가 나왔다. 보안 연구원의 개입으로 3,832개의 NFT가 이전되었지만, 악의적인 공격자에 의한 손실 규모는 아직 불분명한 상태다.
**과거 결제 처리기 승인, 잠재적 위험으로 남아**
매직에덴이 이더리움(Ethereum) 마켓플레이스 지원을 중단한 지 수개월이 지났음에도 불구하고, 과거 마켓플레이스 이용자들이 부여했던 NFT 관련 승인 권한이 여전히 일부 이용자들에게 잠재적 위험으로 작용하고 있다는 사실이 밝혀졌다. 지갑 보안 서비스인 Revoke.cash는 지난 9월 25일, Limit Break의 결제 처리기 V2 계약에 존재하는 취약점이 아직 해당 계약을 승인 상태로 유지하고 있는 지갑들에 영향을 미친다고 경고했다. 이러한 승인은 이용자가 명시적으로 취소하지 않는 한 계속 활성화된 상태로 남아있다.
**보안 연구원의 '화이트햇' 구조 작업**
이러한 문제를 인지한 보안 연구원 '0xQuit'은 해당 취약점을 이용하여 승인된 지갑들로부터 총 3,832개의 NFT를 0 이더리움(ETH) 판매 형태로 이전하는 작업을 수행했다. Revoke.cash에 따르면, 이는 '화이트햇(whitehat)' 구조 작업의 일환으로, 이전된 NFT들은 안전한 반환 시점까지 특정 수탁 지갑에 보관될 예정이다. 해당 수치는 Revoke.cash 공지사항에 보고된 이전 건수를 집계한 것이며, 이 서비스를 통해 악의적인 공격자가 실제로 얼마나 많은 NFT를 탈취했는지는 아직 명확히 파악되지 않은 것으로 전해졌다.
**이더리움 마켓플레이스 종료 이후에도 유지되는 승인 권한**
매직에덴은 2026년 3월 9일부로 EVM(Ethereum Virtual Machine) 호환 마켓플레이스 지원을 공식적으로 종료했다. 당시 상품 목록 및 제안(listings and offers)은 온체인(on-chain)이 아닌 오프체인(off-chain) 방식으로 처리되었기 때문에 웹사이트 상에서 더 이상 확인하거나 실행할 수 없게 되었다. 하지만 이용자들이 결제 처리기에 부여했던 운영자 승인(operator approval) 권한은 블록체인 상에 온체인 방식으로 그대로 남아 있었다. 마켓플레이스 지원 종료가 이 별도의 권한을 자동으로 취소하지는 않았기 때문에, 몇 달 동안 해당 마켓플레이스를 이용하지 않은 이용자들조차 여전히 잠재적인 보안 노출에 취약한 상태였다.
**어떤 매직에덴 NFT 승인을 취소해야 하는가?**
Revoke.cash는 이용자들에게 이더리움 네트워크 상의 결제 처리기 V2 승인을 취소할 것을 권고했다. 또한, 에이프체인(ApeChain)에서 결제 처리기 V3를 승인한 이용자들에게도 해당 권한을 별도로 취소할 것을 경고했다. NFT 운영자 승인은 특정 계약이 이용자의 지갑을 대신하여 자산을 이동시킬 수 있도록 허용하는 권한이다. 마켓플레이스 거래를 위해 부여된 이러한 권한은 해당 거래를 촉발했던 특정 상품 목록이 사라진 이후에도 유효할 수 있다. 따라서 과거 이용자들은 자신의 거래 기록을 확인하기보다는, 현재 활성화된 승인 자체를 점검해야 할 필요가 있다.
**리스팅 취소만으로는 보호되지 않는 지갑**
Revoke.cash는 단순히 상품 리스팅을 취소하는 것만으로는 노출된 지갑을 완전히 보호할 수 없다고 설명했다. 또한, 웹사이트에서 지갑을 연결 해제(disconnect)하는 것 역시 온체인 상의 승인 권한을 활성 상태로 유지시킨다고 FAQ를 통해 밝혔다. Revoke.cash는 해당 사건 페이지에 익스플로잇 검사기(exploit checker)를 제공하여, 이용자들이 자신의 주소가 해당 문제에 영향을 받았는지 여부를 검사하고 관련 권한을 취소할 수 있도록 지원하고 있다. 이번 경고는 명시된 특정 결제 처리기 계약 승인에 국한되며, 이더리움과 에이프체인 양쪽에서 실제 손실이 발생했다는 것을 확립하는 것은 아니다. FAQ에 따르면, 승인 취소는 예방적인 조치로서 향후 발생할 수 있는 노출 위험을 줄여주지만, 이미 탈취된 자산을 되찾아주지는 못한다. 이러한 점을 미루어 볼 때, 전체 사고 경과가 아직 불분명한 상황이라 할지라도, 과거의 승인 내역을 점검하는 것이 시급하다.
**결론 및 향후 전망**
Revoke.cash의 9월 25일 공지 시점에서, 해당 취약점에 대한 상세한 기술적 내용은 공개되지 않았으며, 악의적인 공격자에 의해 NFT가 탈취되었는지 여부도 불분명한 상태였다. 보고된 구조 작업을 감안하면 최종적인 손실 규모는 아직 확정되지 않았다. 이러한 상황에서 잔존 승인 권한을 가진 홀더(holder)들에게 가장 중요한 조치는 영향받은 결제 처리기 계약에 대한 접근 권한을 취소하는 것이다. 이용자들은 자신의 지갑 보안을 위해 과거에 승인했던 NFT 관련 계약들을 주기적으로 점검하고, 불필요하거나 의심스러운 승인은 즉시 취소하는 습관을 들이는 것이 중요하다. 이번 사건은 블록체인 기술의 발전과 함께 보안에 대한 지속적인 관심과 주의가 필요함을 다시 한번 상기시켜 주는 사례이다.